

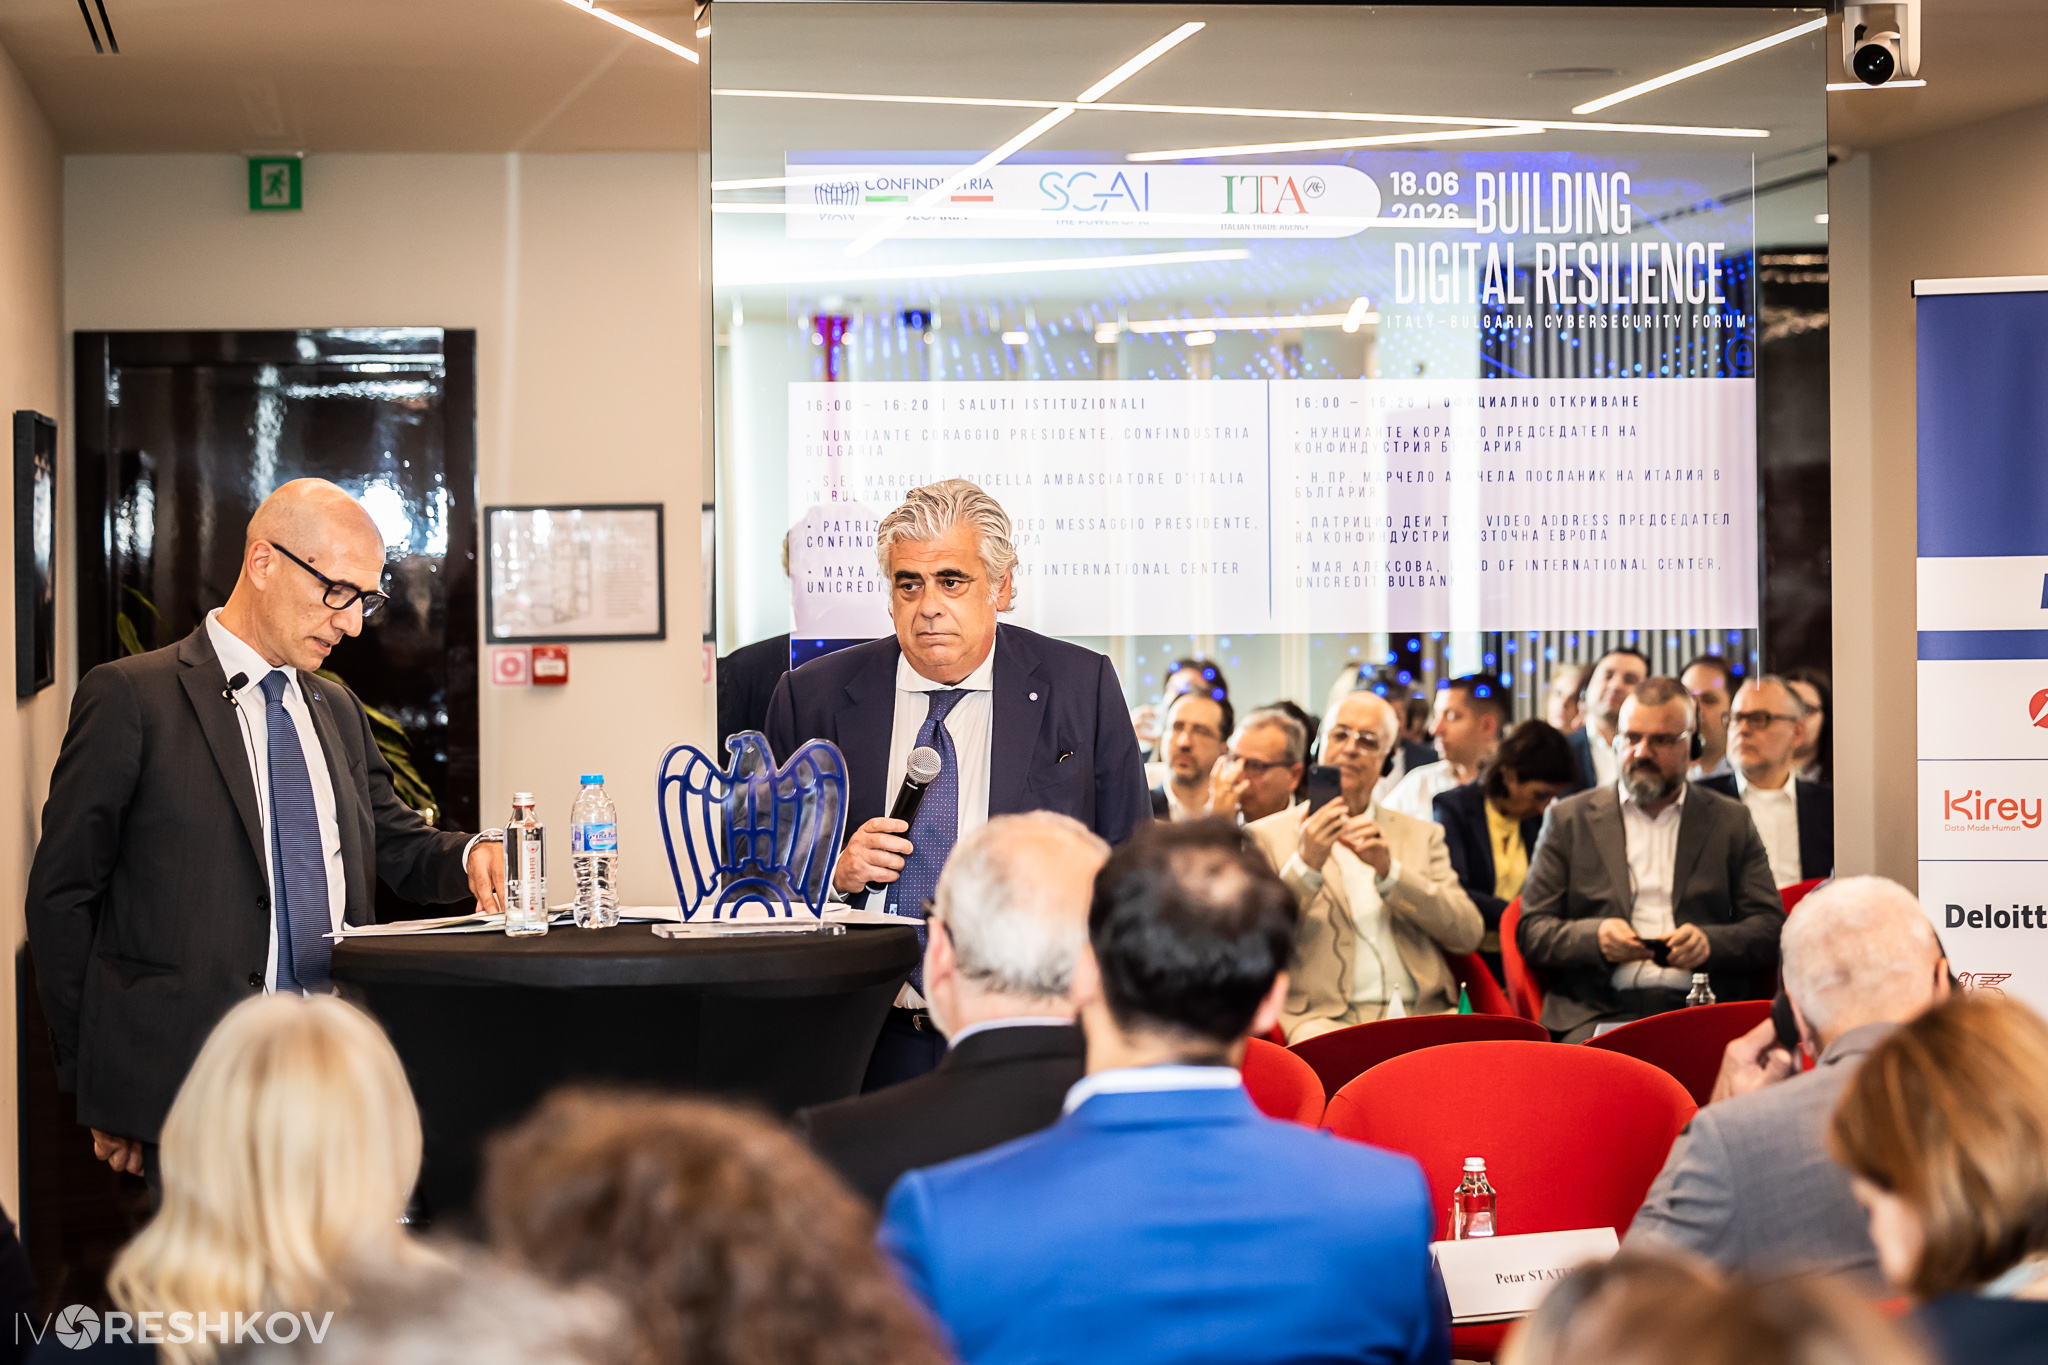
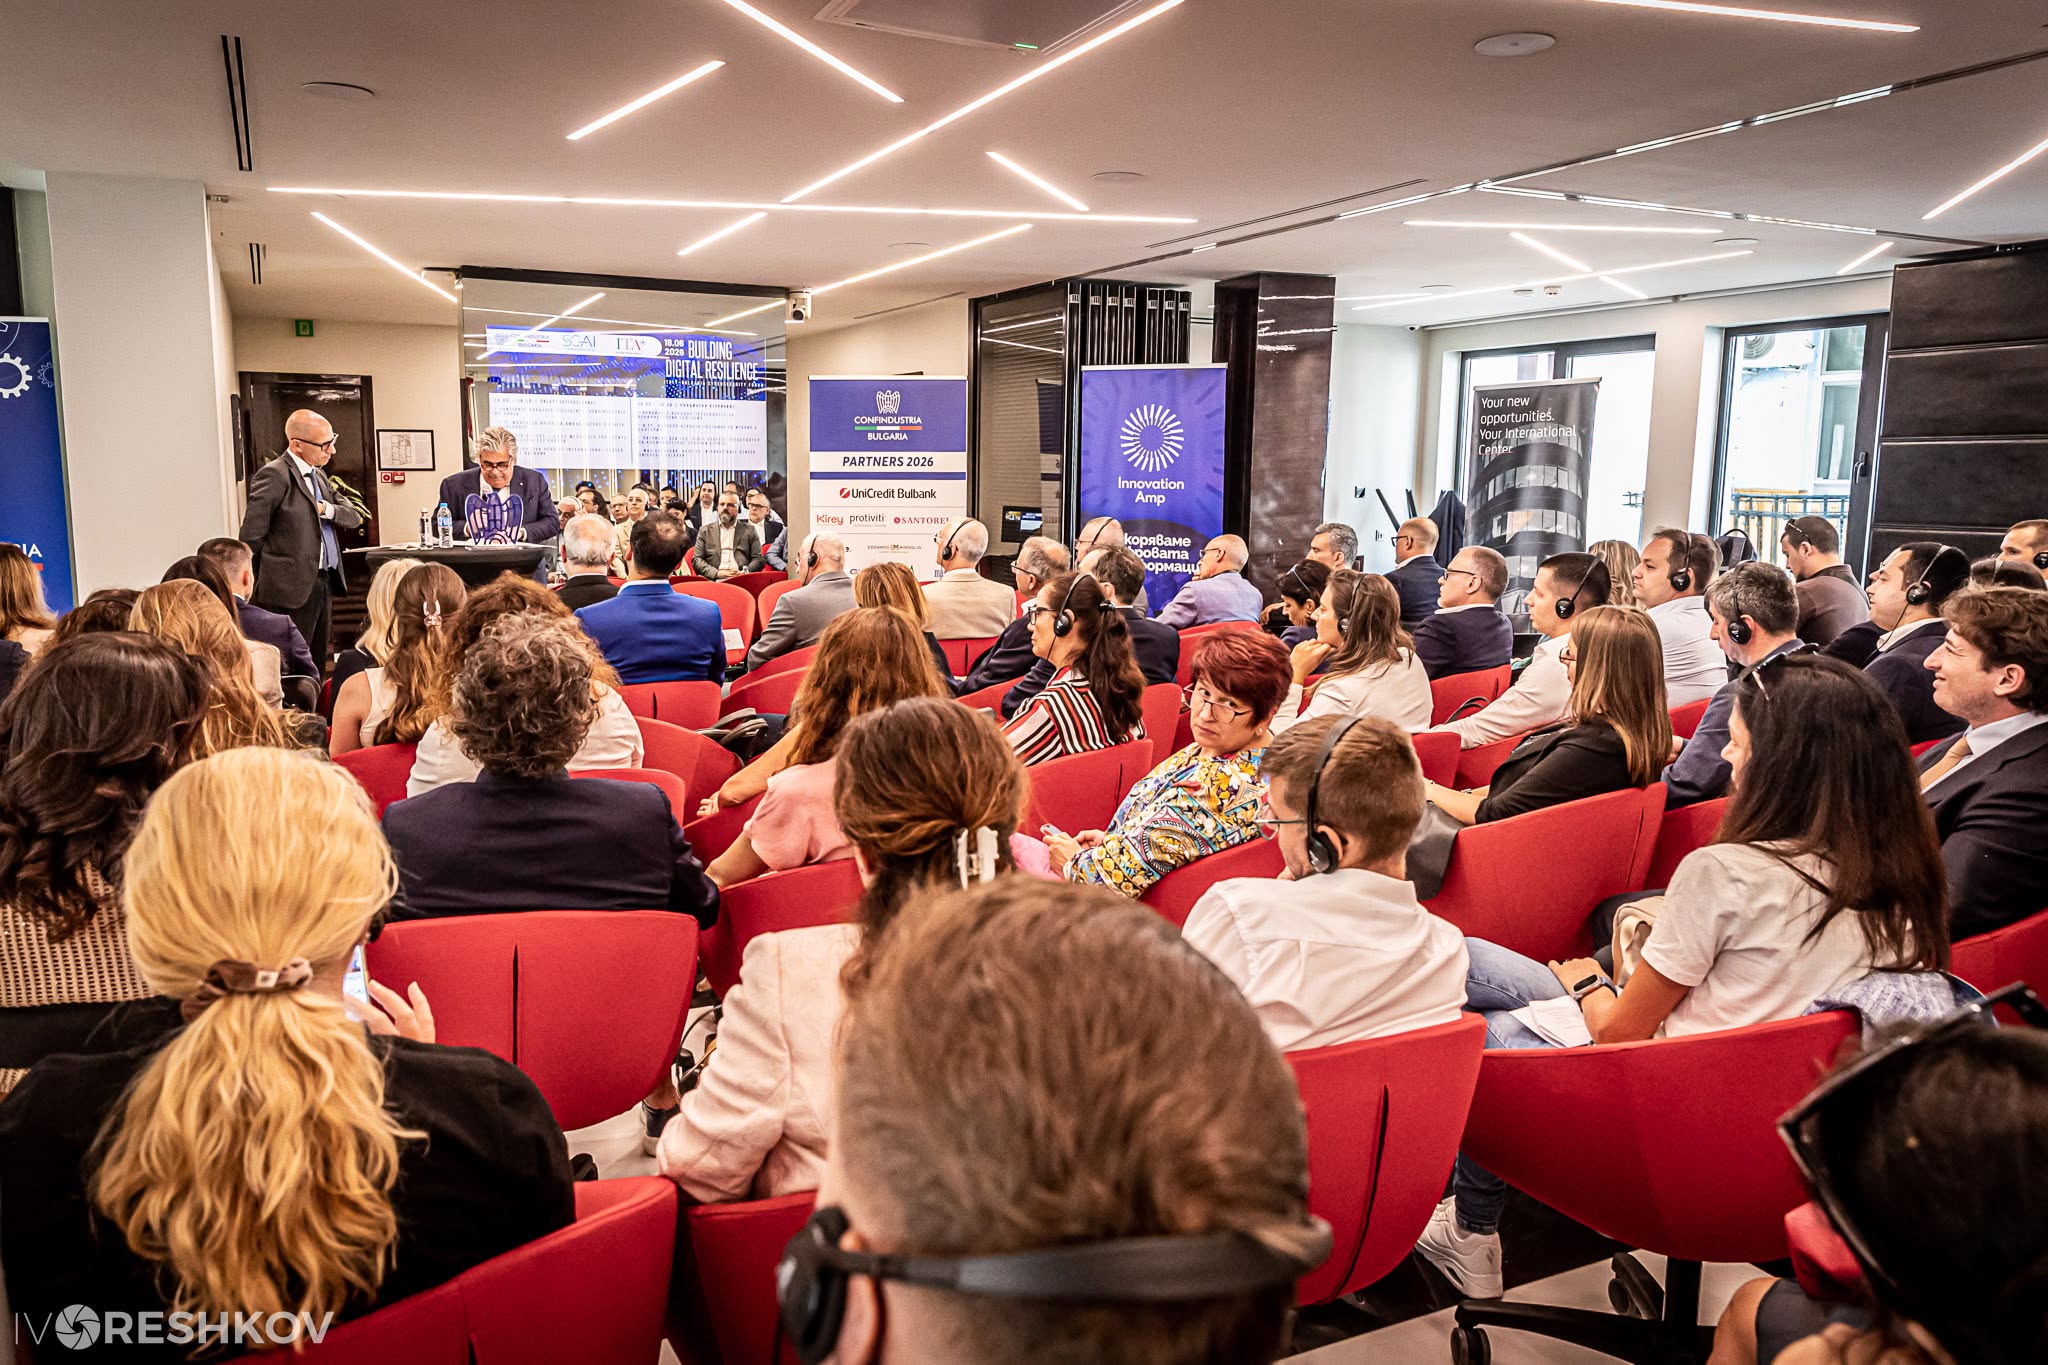
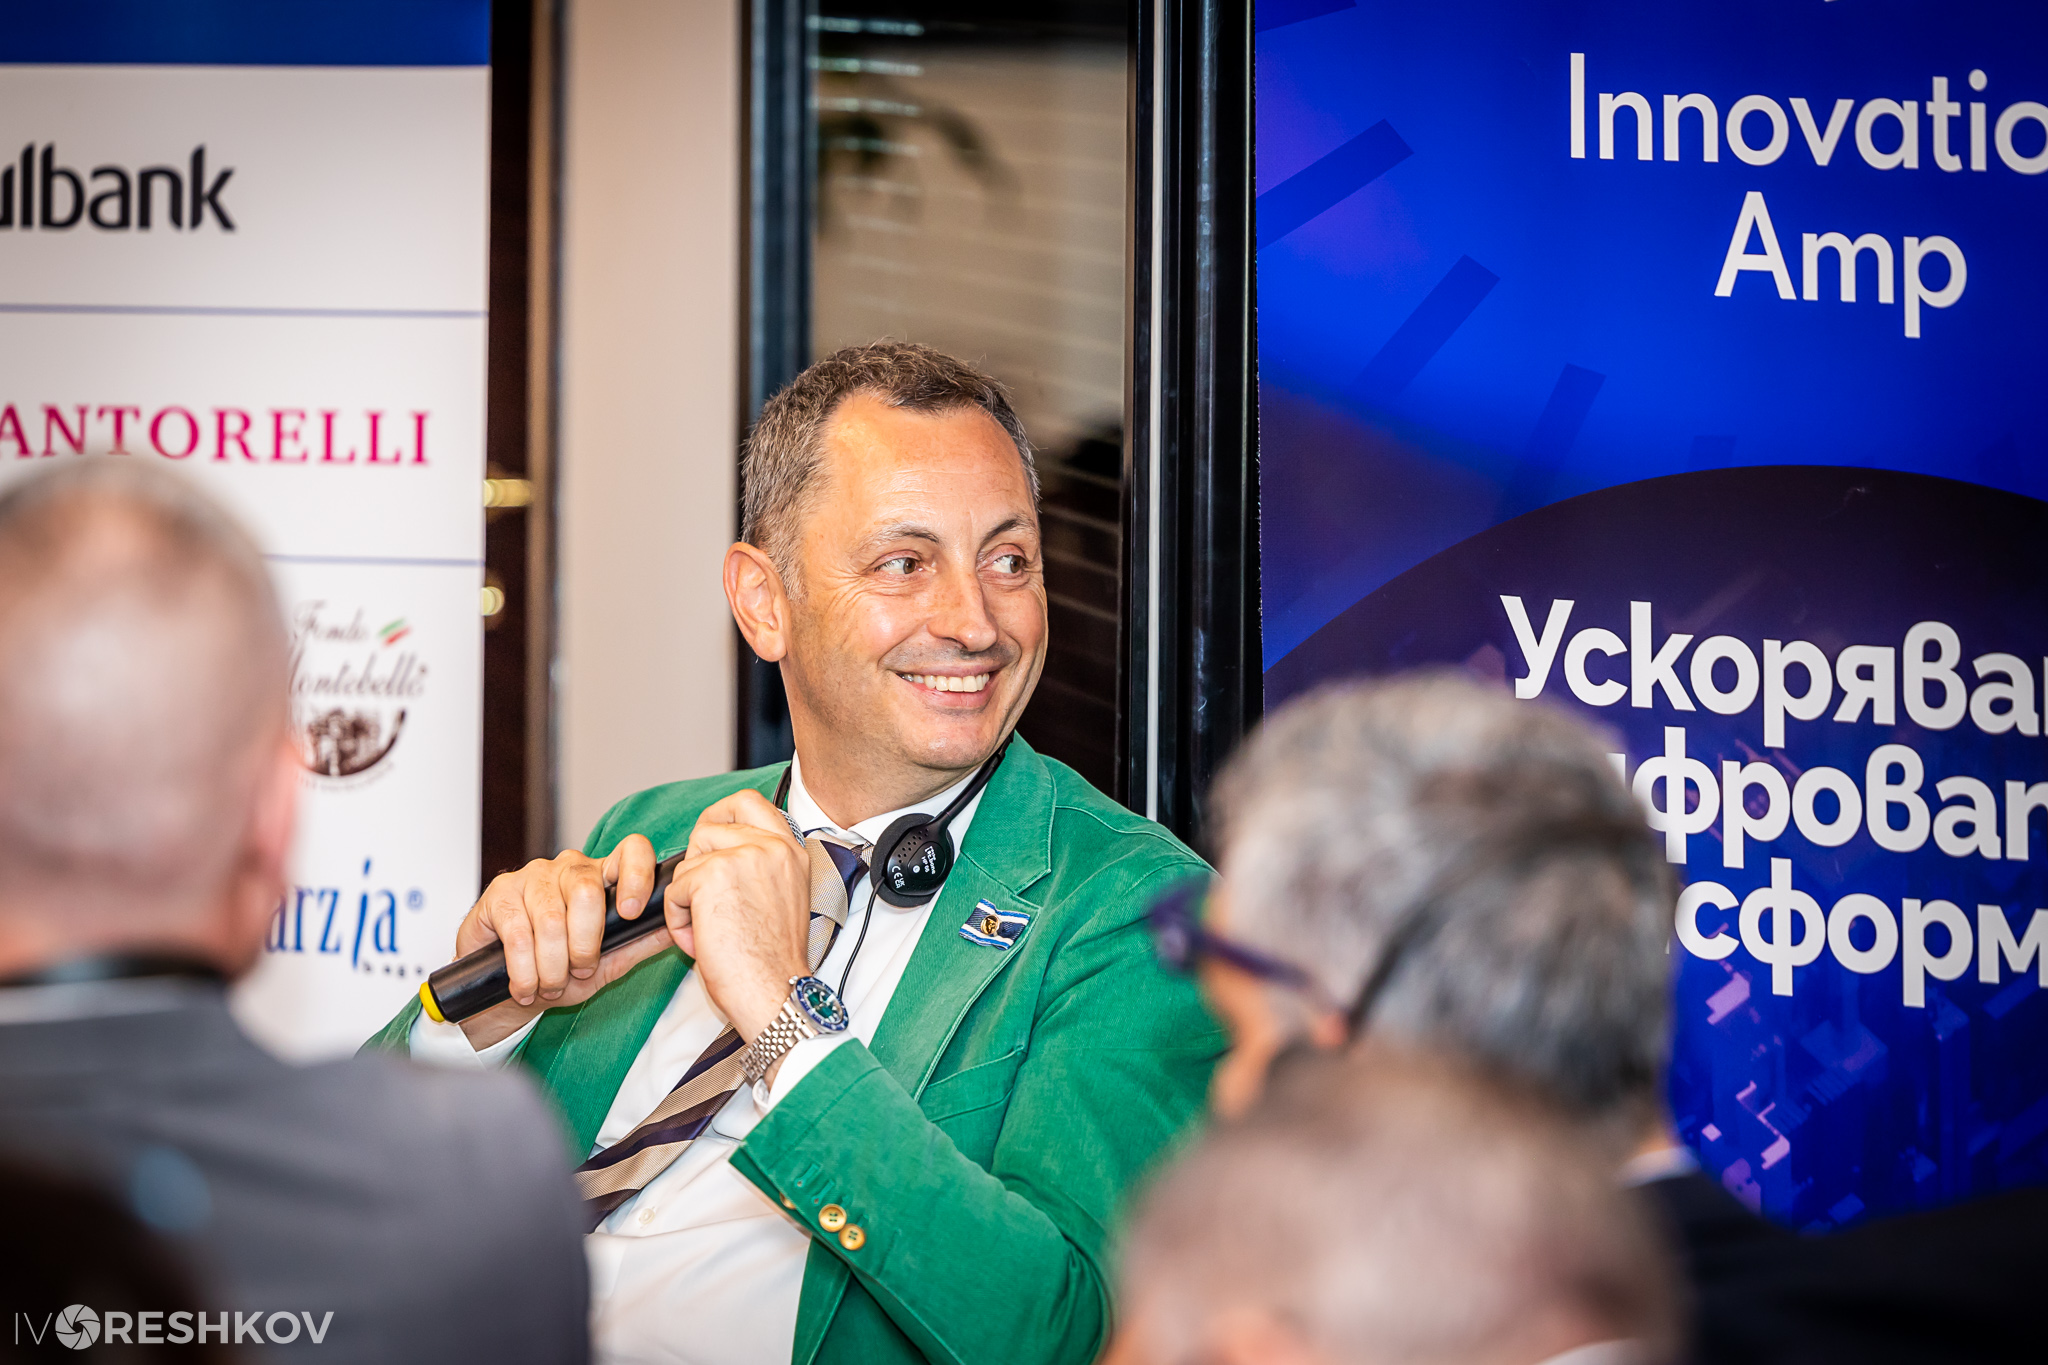
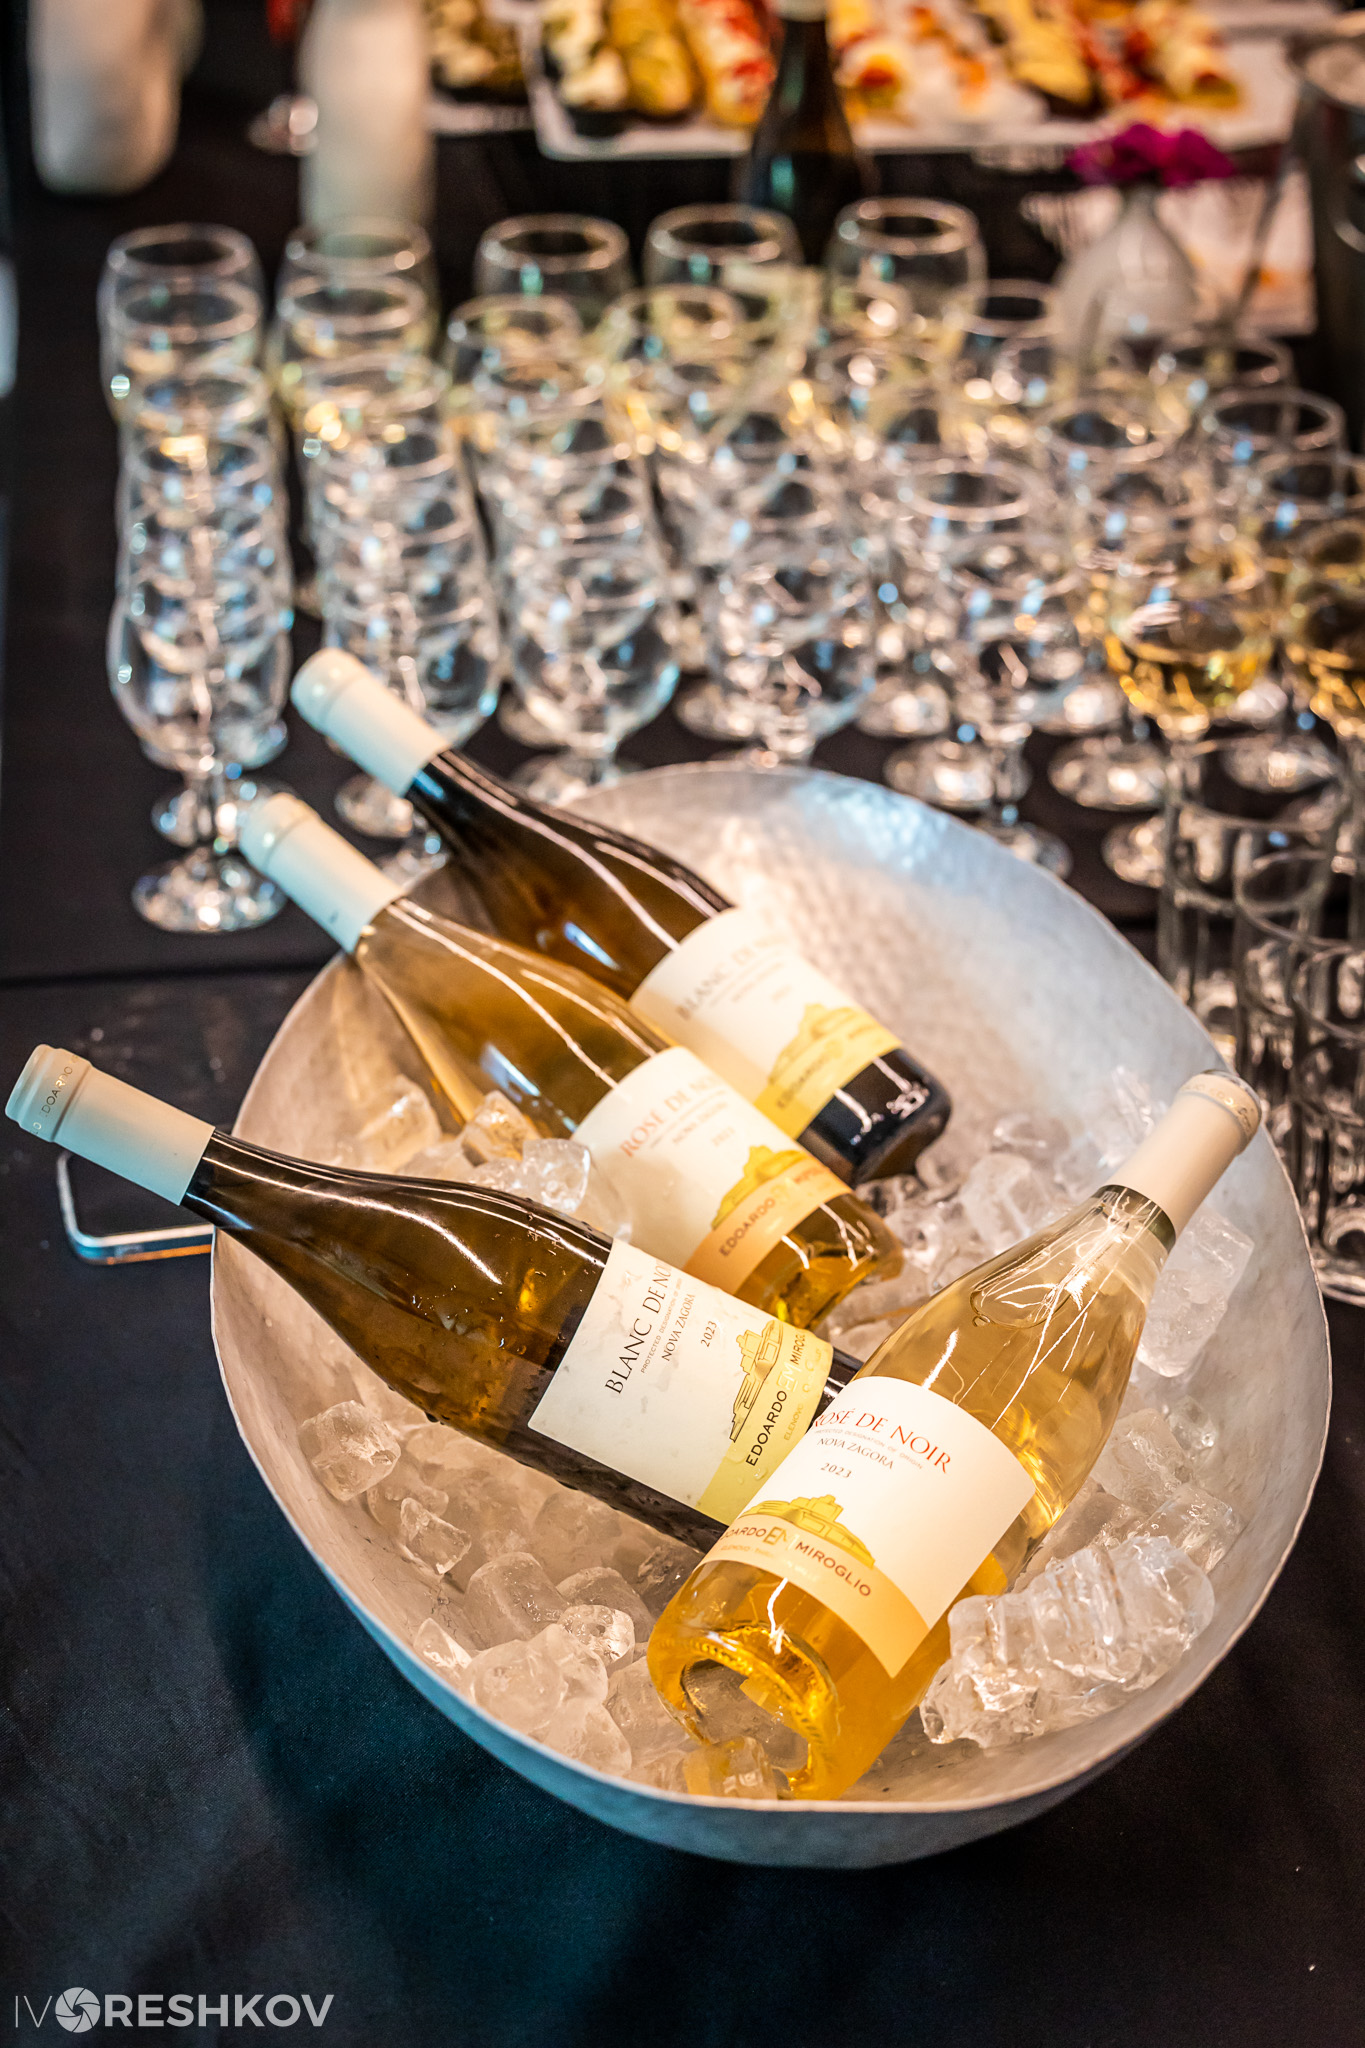
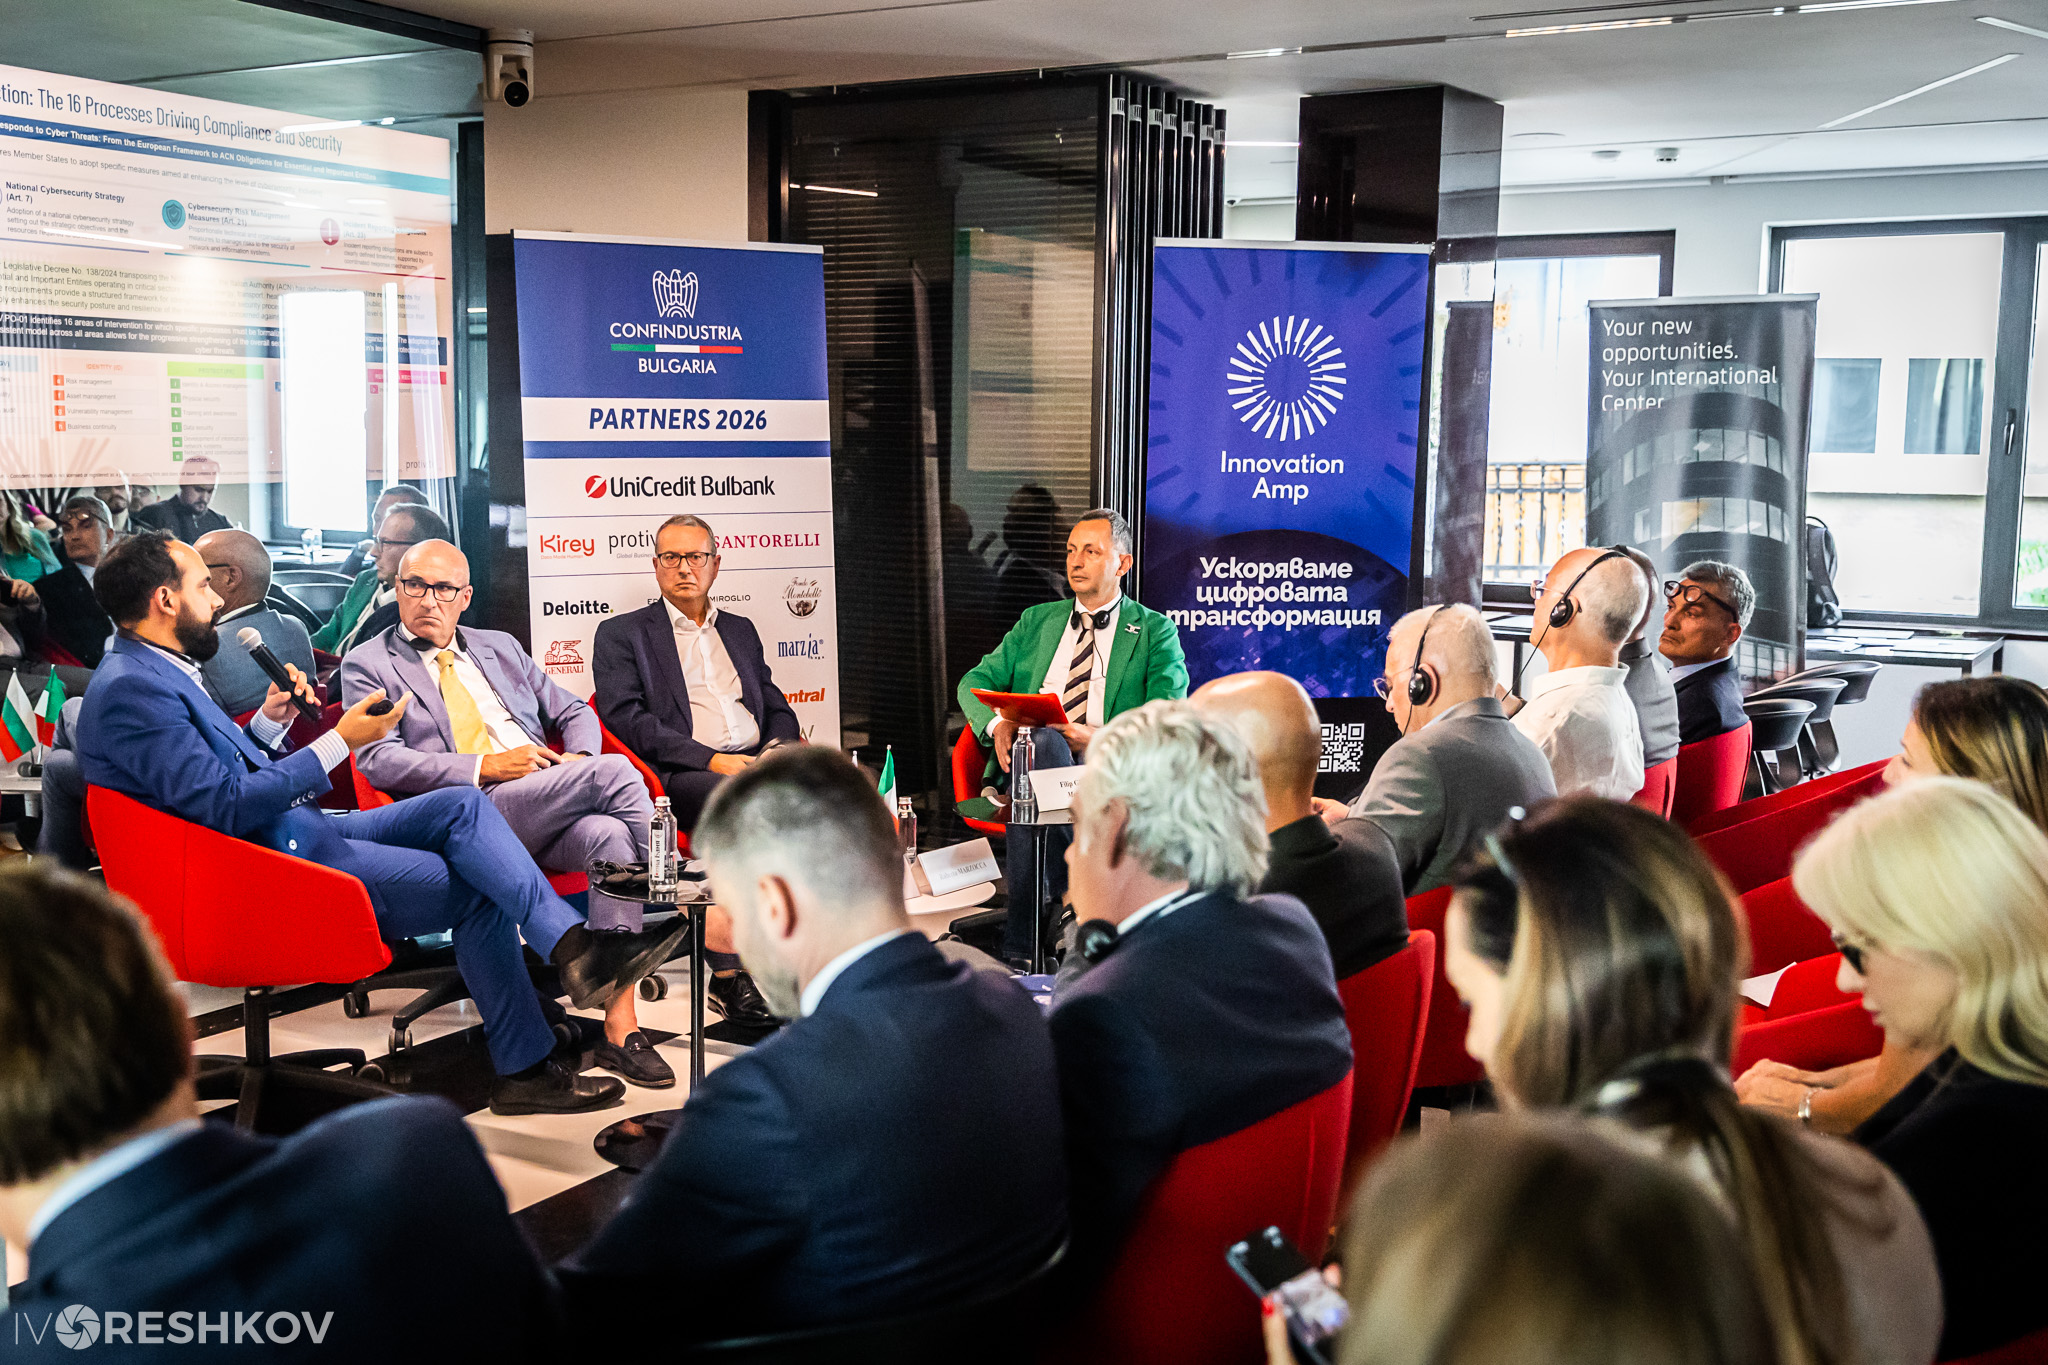
Il Forum è stato organizzato da Confindustria Bulgaria, con il supporto del Strategic Centre for Artificial Intelligence, (SCAI) e di ICE Agenzia Sofia. Official Partner sono stati Confindustria Est Europa e UniCredit mentre Core Partner sono state le aziende Associate Cantine Edoardo Miroglio, Q-Aid, Si Vending Spot e l'International Center di UniCredit Bulbank, nel quale l'evento si è tenuto. Moderato dal Vice Presidente con delega Cybersecurity Andrea Rista, il Forum si è aperto con la relazione del Presidente Nunziante Coraggio, il quale ha introdotto il tema dell'evento e ha illustrato al pubblico presente l'attività e il lavoro di Confindustria Bulgaria a sostegno delle aziende italiane nel Paese. A seguire sono intervenuti l'Ambasciatore d'Italia in Bulgaria, S.E. Marcello Apicella, il Presidente di Confindustria Est Europa Patrizio Dei Tos (attraverso un video messaggio) e l'Head dell'International Center di UniCredit Bulbank, Maya Aleksova. I saluti istituzionali si sono poi chiusi con una lettera del Ministro dell'Innovazione e dell'E-Government, Ivan Vassilev. A seguire è stato firmato il Memorandum di Intesa tra Confindustria Bulgaria, Innovation AMP e SCAI, sottoscritto rispettivamente dal Presidente Coraggio, dal Presidente del CdA di Innovation AMP, Peter Statev e dal Presidente del CdA di SCAI, Georgi Robev. L’obiettivo principale è creare un quadro di cooperazione che favorisca lo sviluppo sostenibile attraverso uno scambio costante ed efficace di informazioni, competenze, esperienze e buone pratiche. In particolare, la collaborazione si concentrerà su settori quali la cybersicurezza, l’intelligenza artificiale e le tecnologie informatiche avanzate.
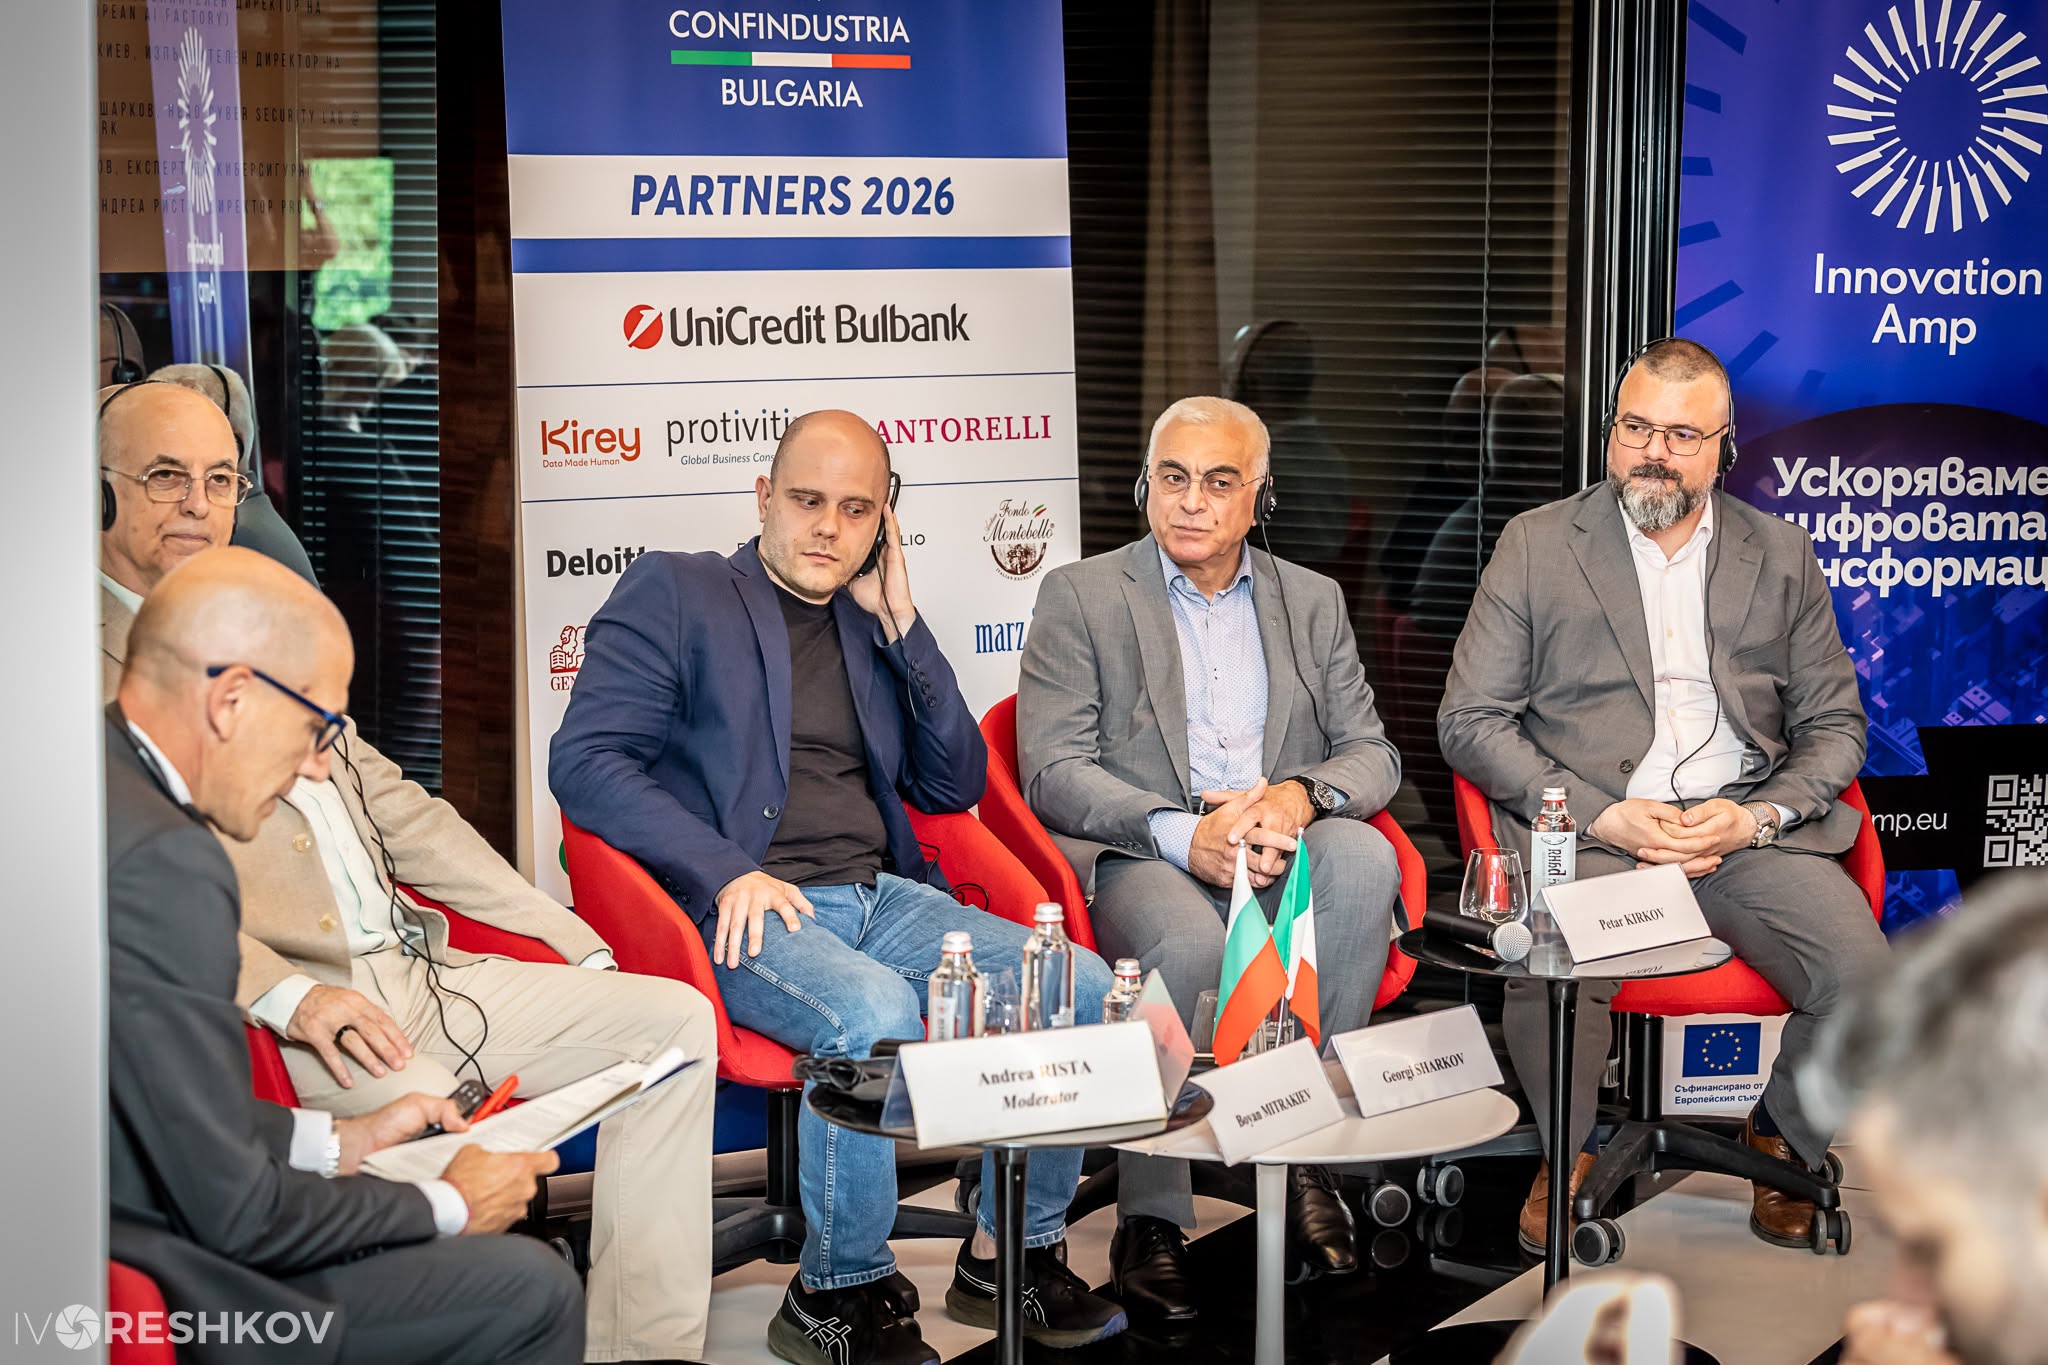
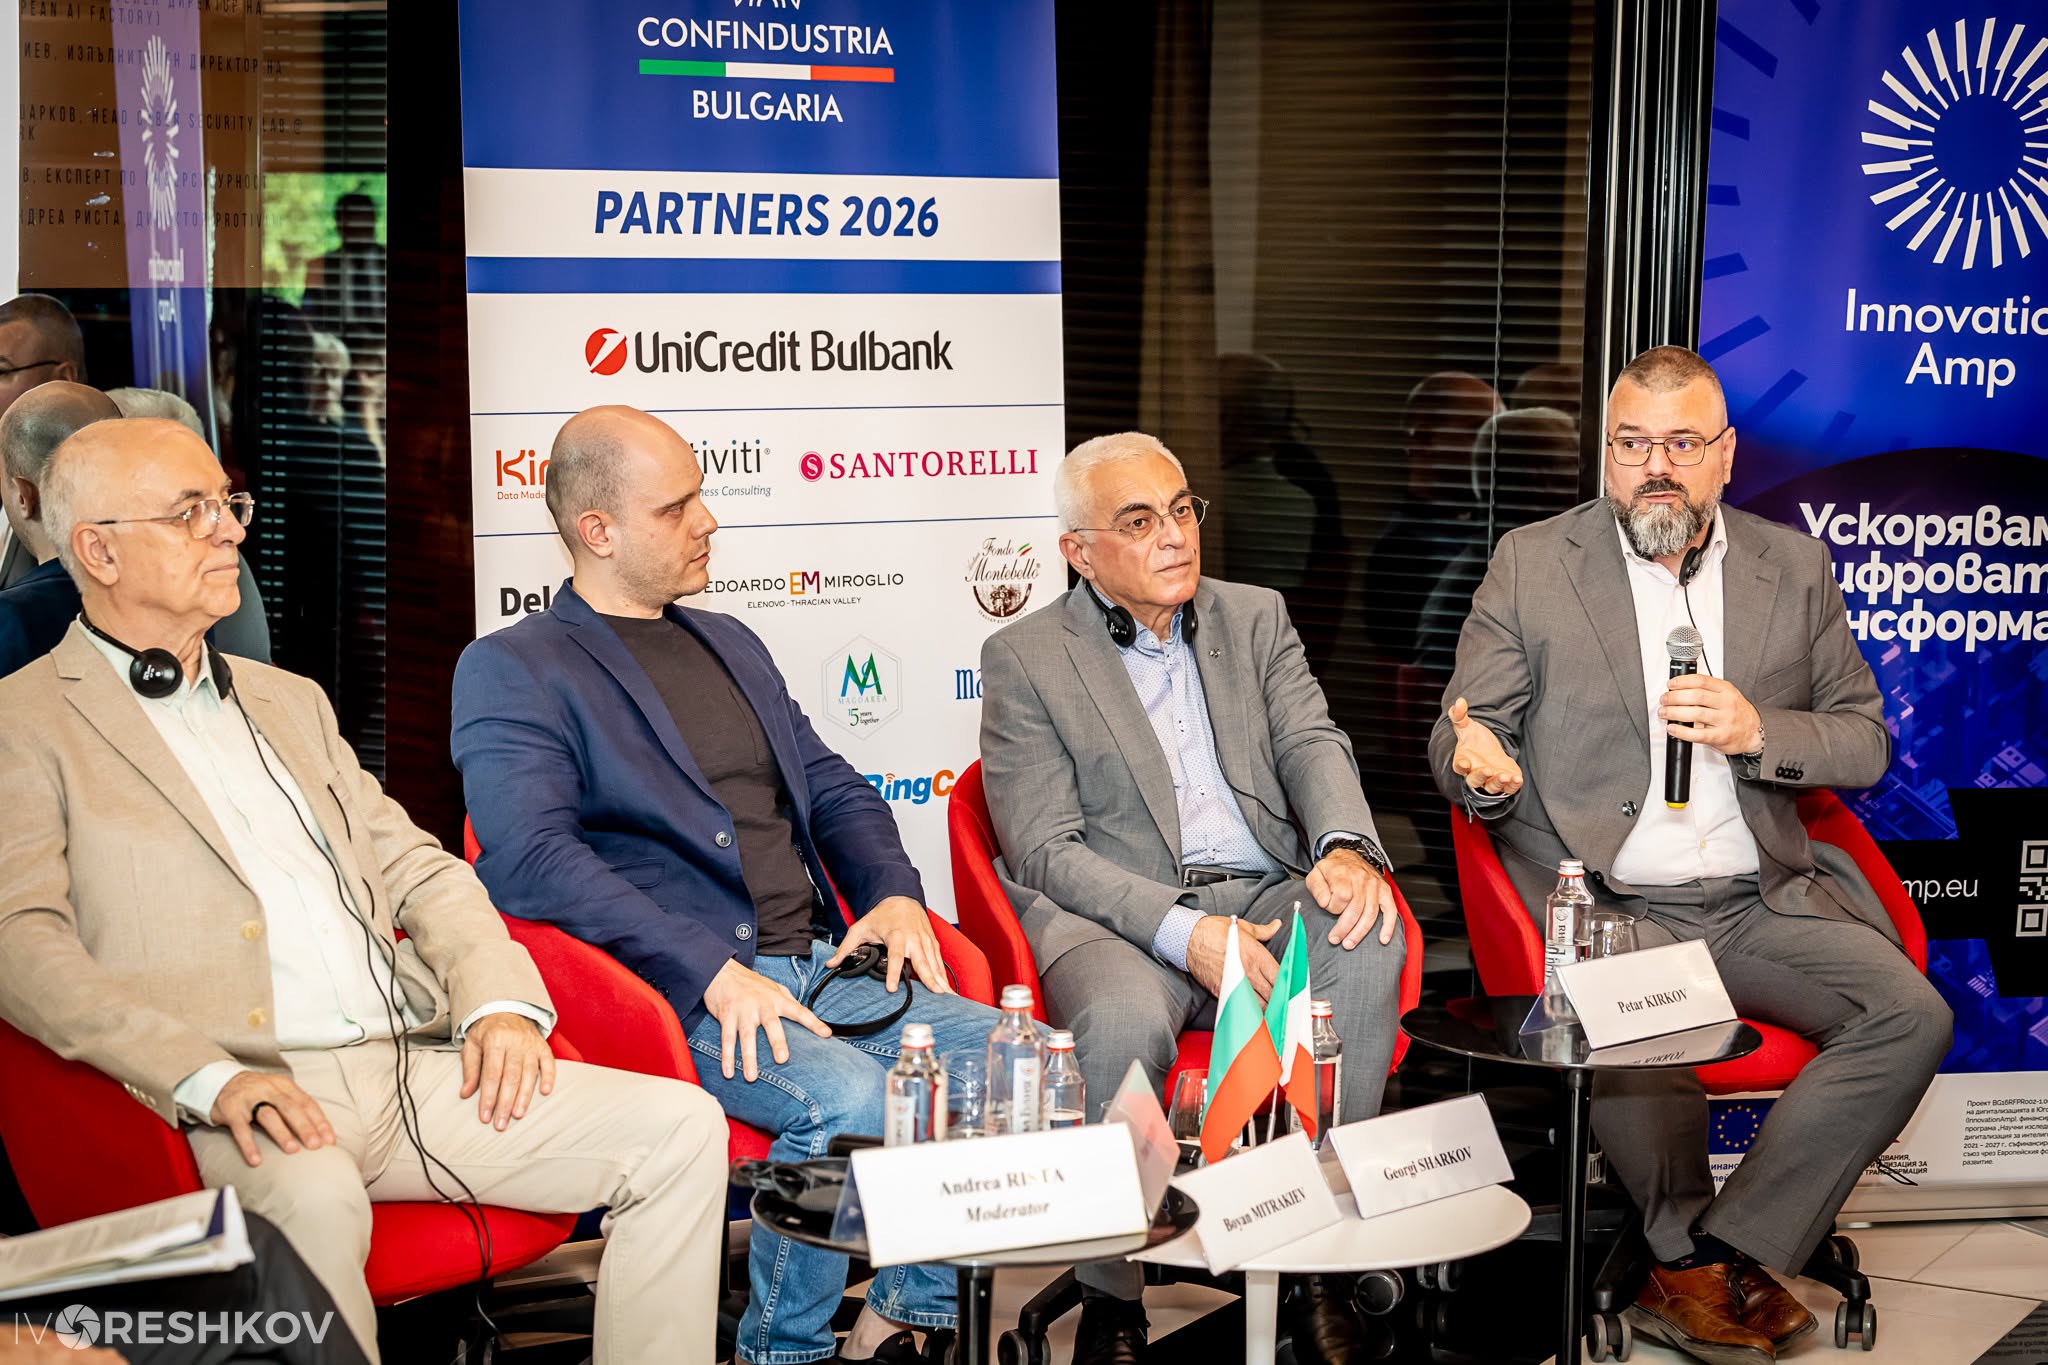
Panel istituzionale - Cyber resilience, preparazione normativa e cooperazione pubblico-privato
Il primo panel dell'evento, moderato dal Vice Presidente Rista, ha analizzato l’adozione dell’Intelligenza Artificiale da parte delle organizzazioni, soffermandosi sui principali rischi e sulle esi genze di governance per un utilizzo responsabile. È stato ribadito il ruolo centrale della sicurezza come prerequisito fondamentale per qualsiasi percorso di trasformazione digitale e di adozione dell’IA. È stata inoltre discussa l’importanza della governance dell’IA a livello europeo e nazionale, insieme alle opportunità di collaborazione tra i diversi ecosistemi, con un focus particolare sul dialogo tra Italia e Bulgaria.
L'Executive Director di BRAIN++, Bulgarian AI Factory (European AI Factory) e Presidente del CdA di Innovation AMP, Petar Statev trattato il tema dell’infrastruttura europea per l’IA, spiegando cosa significhi concretamente “IA sovrana” per imprese e PMI e quale ruolo abbiano le AI Factory nel fornire accesso a potenza di calcolo e modelli. Ha infine sottolineato le opportunità di collaborazione tra ecosistemi, in particolare nel contesto europeo e nel dialogo tra Italia e Bulgaria.
L'Executive Director di KRIB, Boyan Mitrakiev, ha affrontato il tema della sicurezza informatica dal punto di vista delle organizzazioni, sottolineando il ruolo del fattore umano come tra le cause degli incidenti e la necessità di rafforzare la formazione e la consapevolezza dei dipendenti. Ha inoltre evidenziato un limite strutturale europeo legato all’assenza di un mercato dei capitali unificato, che ha inciso sulla capacità di sviluppo e competitività dell’IA sovrana.
L'Head Cyber Security Lab @ Sofia Tech Park, Georgi Sharkov, ha approfondito il rapporto tra IA e cybersecurity, analizzando i nuovi rischi introdotti dall’adozione dell’IA, il fenomeno della “shadow AI” e le implicazioni concrete dell’AI Act per le organizzazioni. Ha evidenziato inoltre il duplice ruolo dell’IA come strumento di attacco e difesa nel campo della sicurezza informatica.
Infine, il Cybersecurity leader Peter Kirkov, si è concentrato sulla necessità di una governance dell’IA prima della sua adozione, evidenziando i rischi legati all’uso non controllato degli strumenti di intelligenza artificiale in azienda. Ha sottolineato l’importanza di definire policy interne e percorsi di formazione, oltre al potenziale dell’open source come leva pratica per la sovranità tecnologica delle organizzazioni.
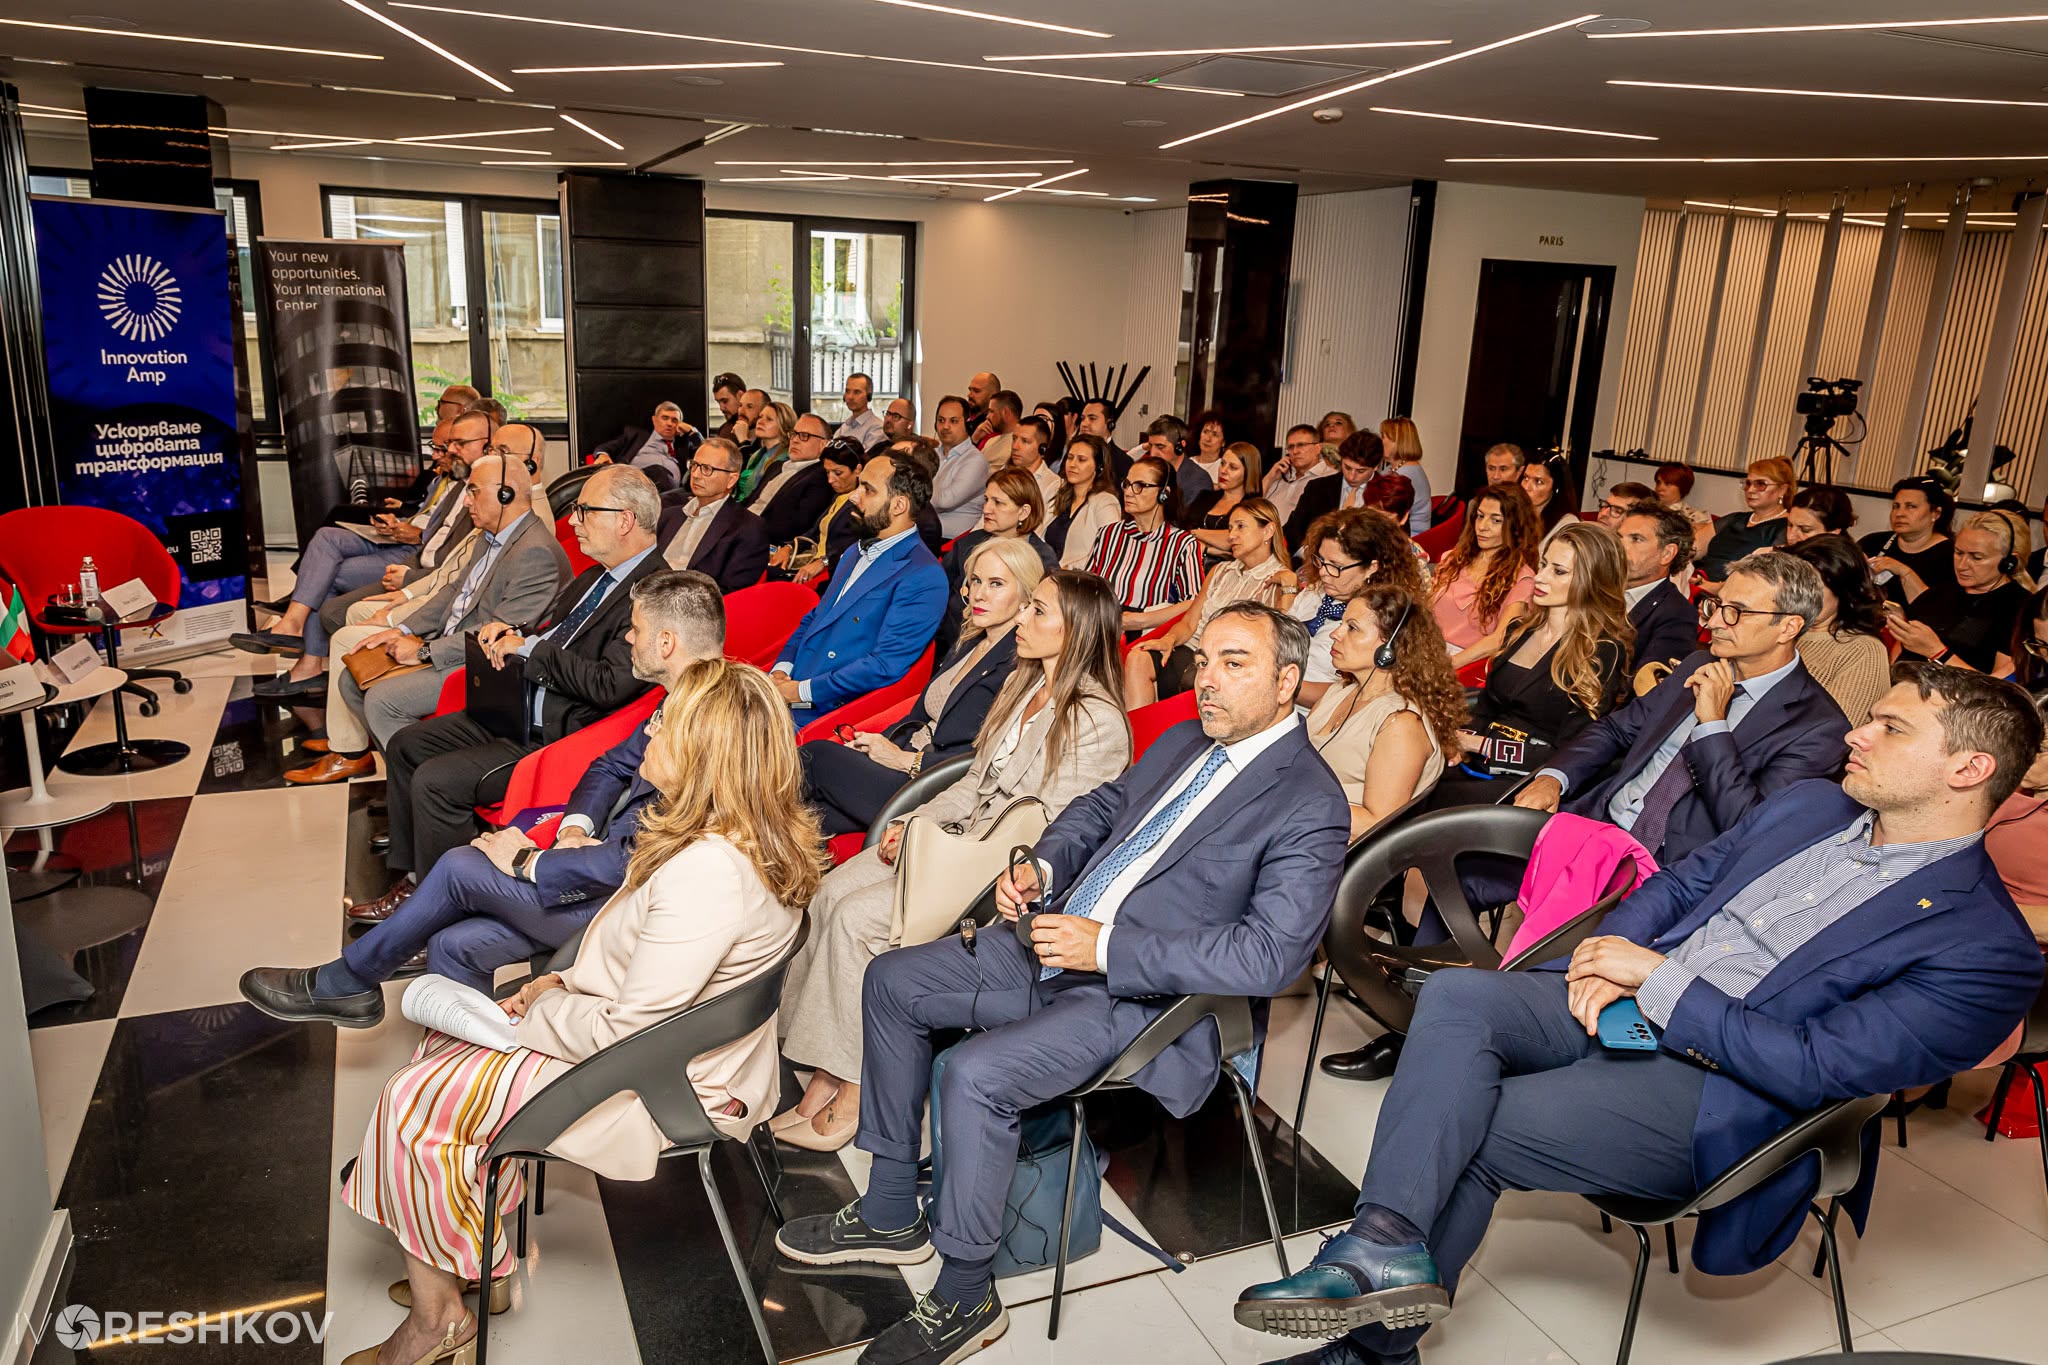
Panel Business Best Practices - L’esperienza italiana nella cybersecurity e compliance digitale
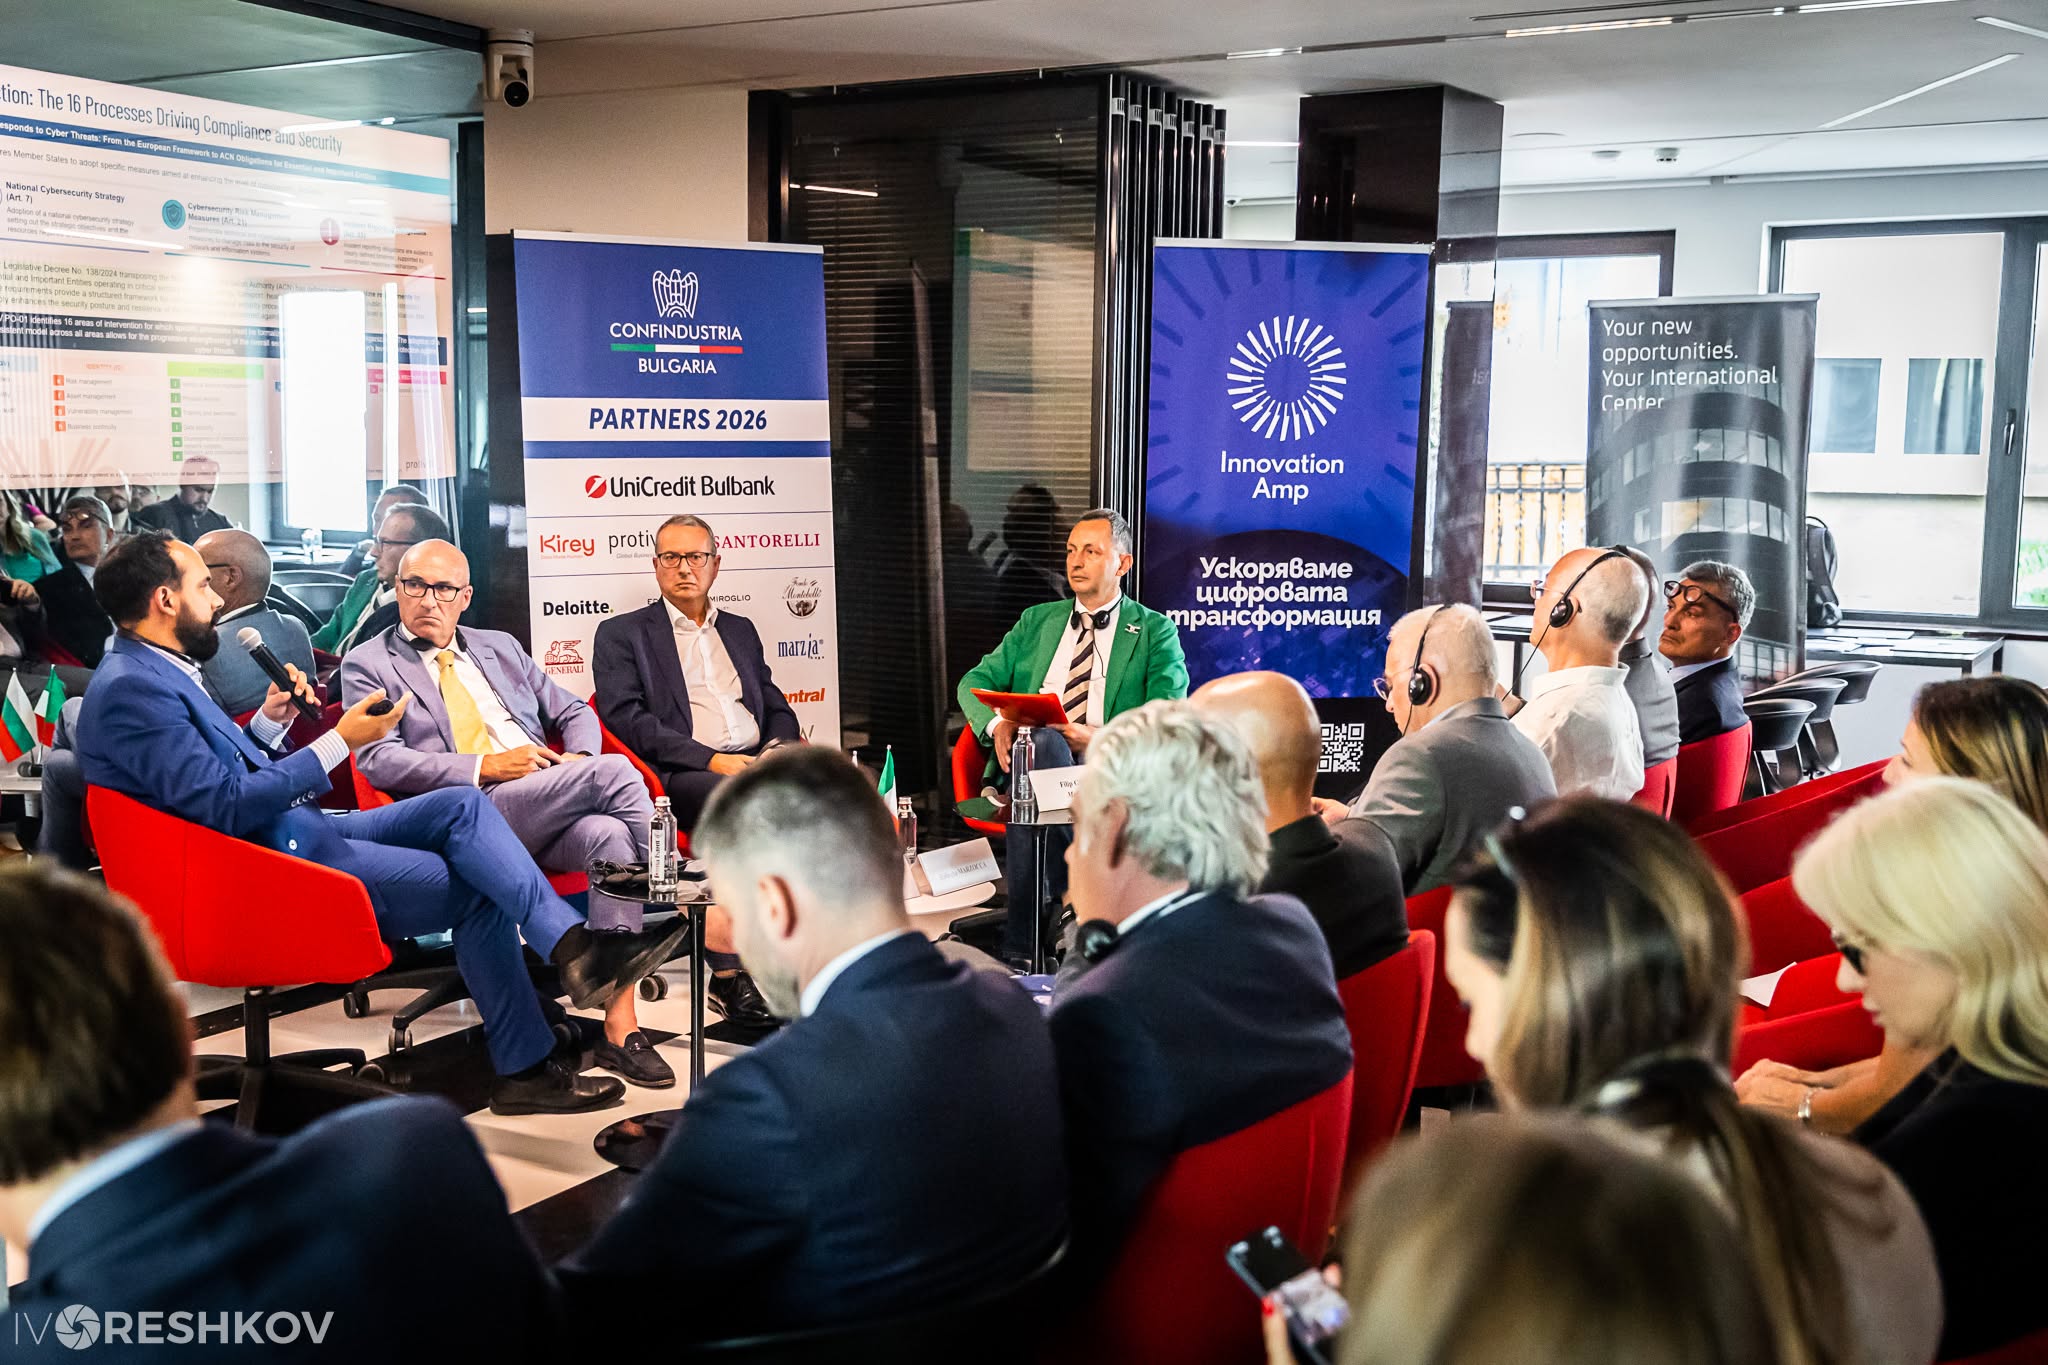
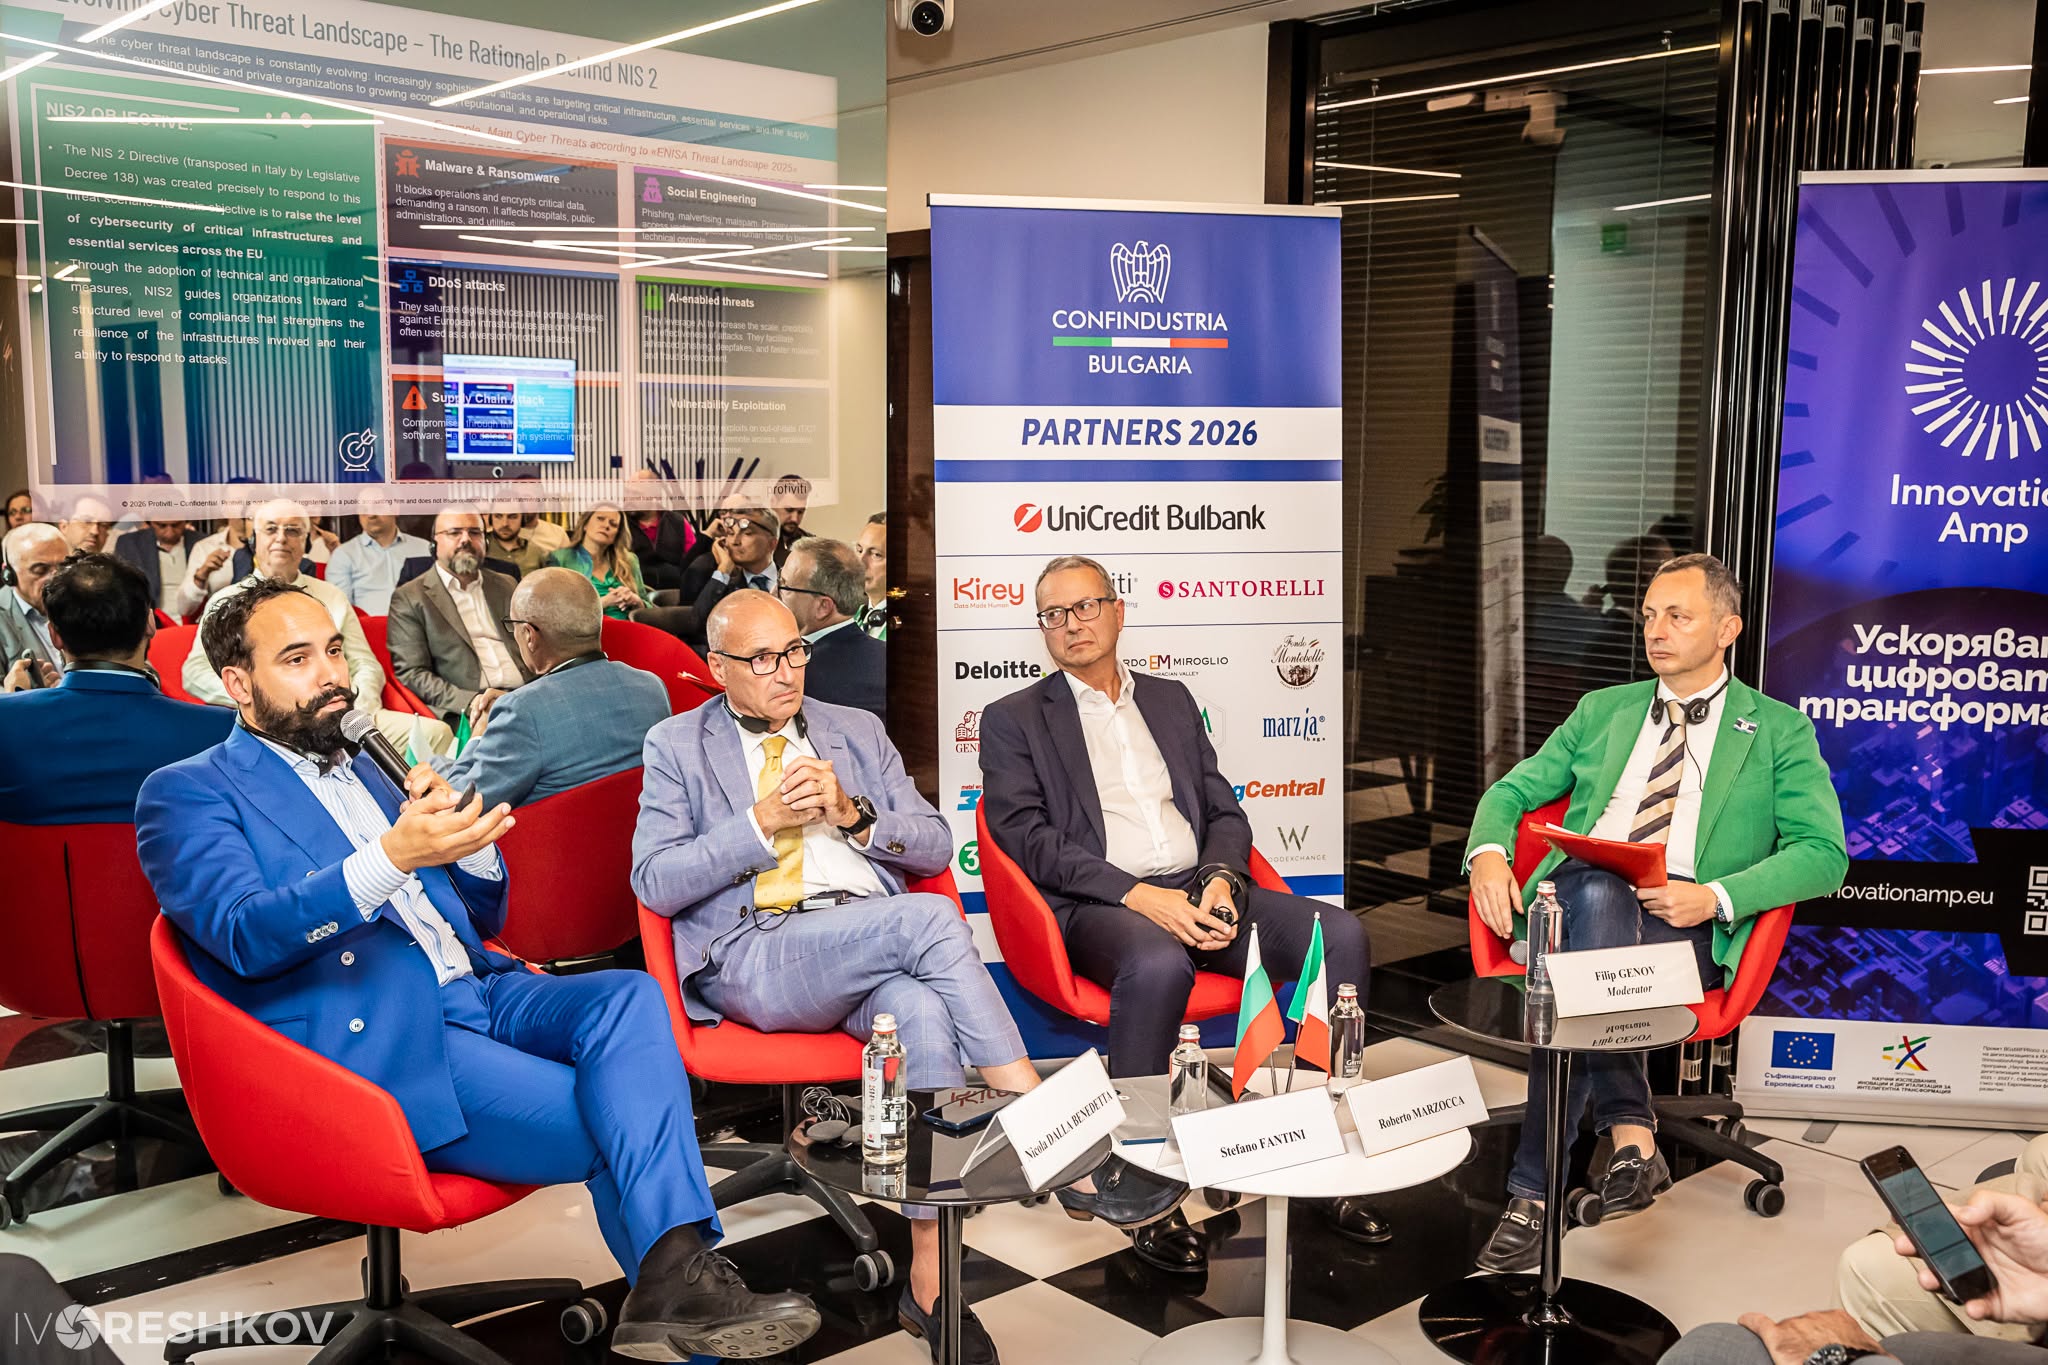
Il secondo panel, moderato dall'Amministratore Delegato di CFN AD Filip Genov, è stato incentrato sull'esperienza e il know-how italiano nel campo della cybersecurity e della compliance digitale. Sono stati discussi e condivisi temi di grande attualità e interesse per le imprese, in particolare la direttiva europea NIS2 e le certificazioni ISO/IEC 27001.
Il Direttore associato IT e Cybersecurity di Protiviti Italia, Nicola Dalla Benedetta, ha affrontato l’impatto della NIS2 come cambiamento strutturale nella gestione della cybersecurity, evidenziando il passaggio da un approccio puramente tecnico a una responsabilità diffusa a livello aziendale. Ha sottolineato come la direttiva coinvolga direttamente il management e richieda una revisione dei processi interni e della gestione del rischio, con l’obiettivo di trasformare la compliance in un’opportunità di creazione di valore. È emerso inoltre il tema delle principali difficoltà operative che le aziende incontrano nell’adeguamento e del ruolo delle funzioni non tecniche nella sicurezza organizzativa. Qui di seguito la presentazione: LINK.
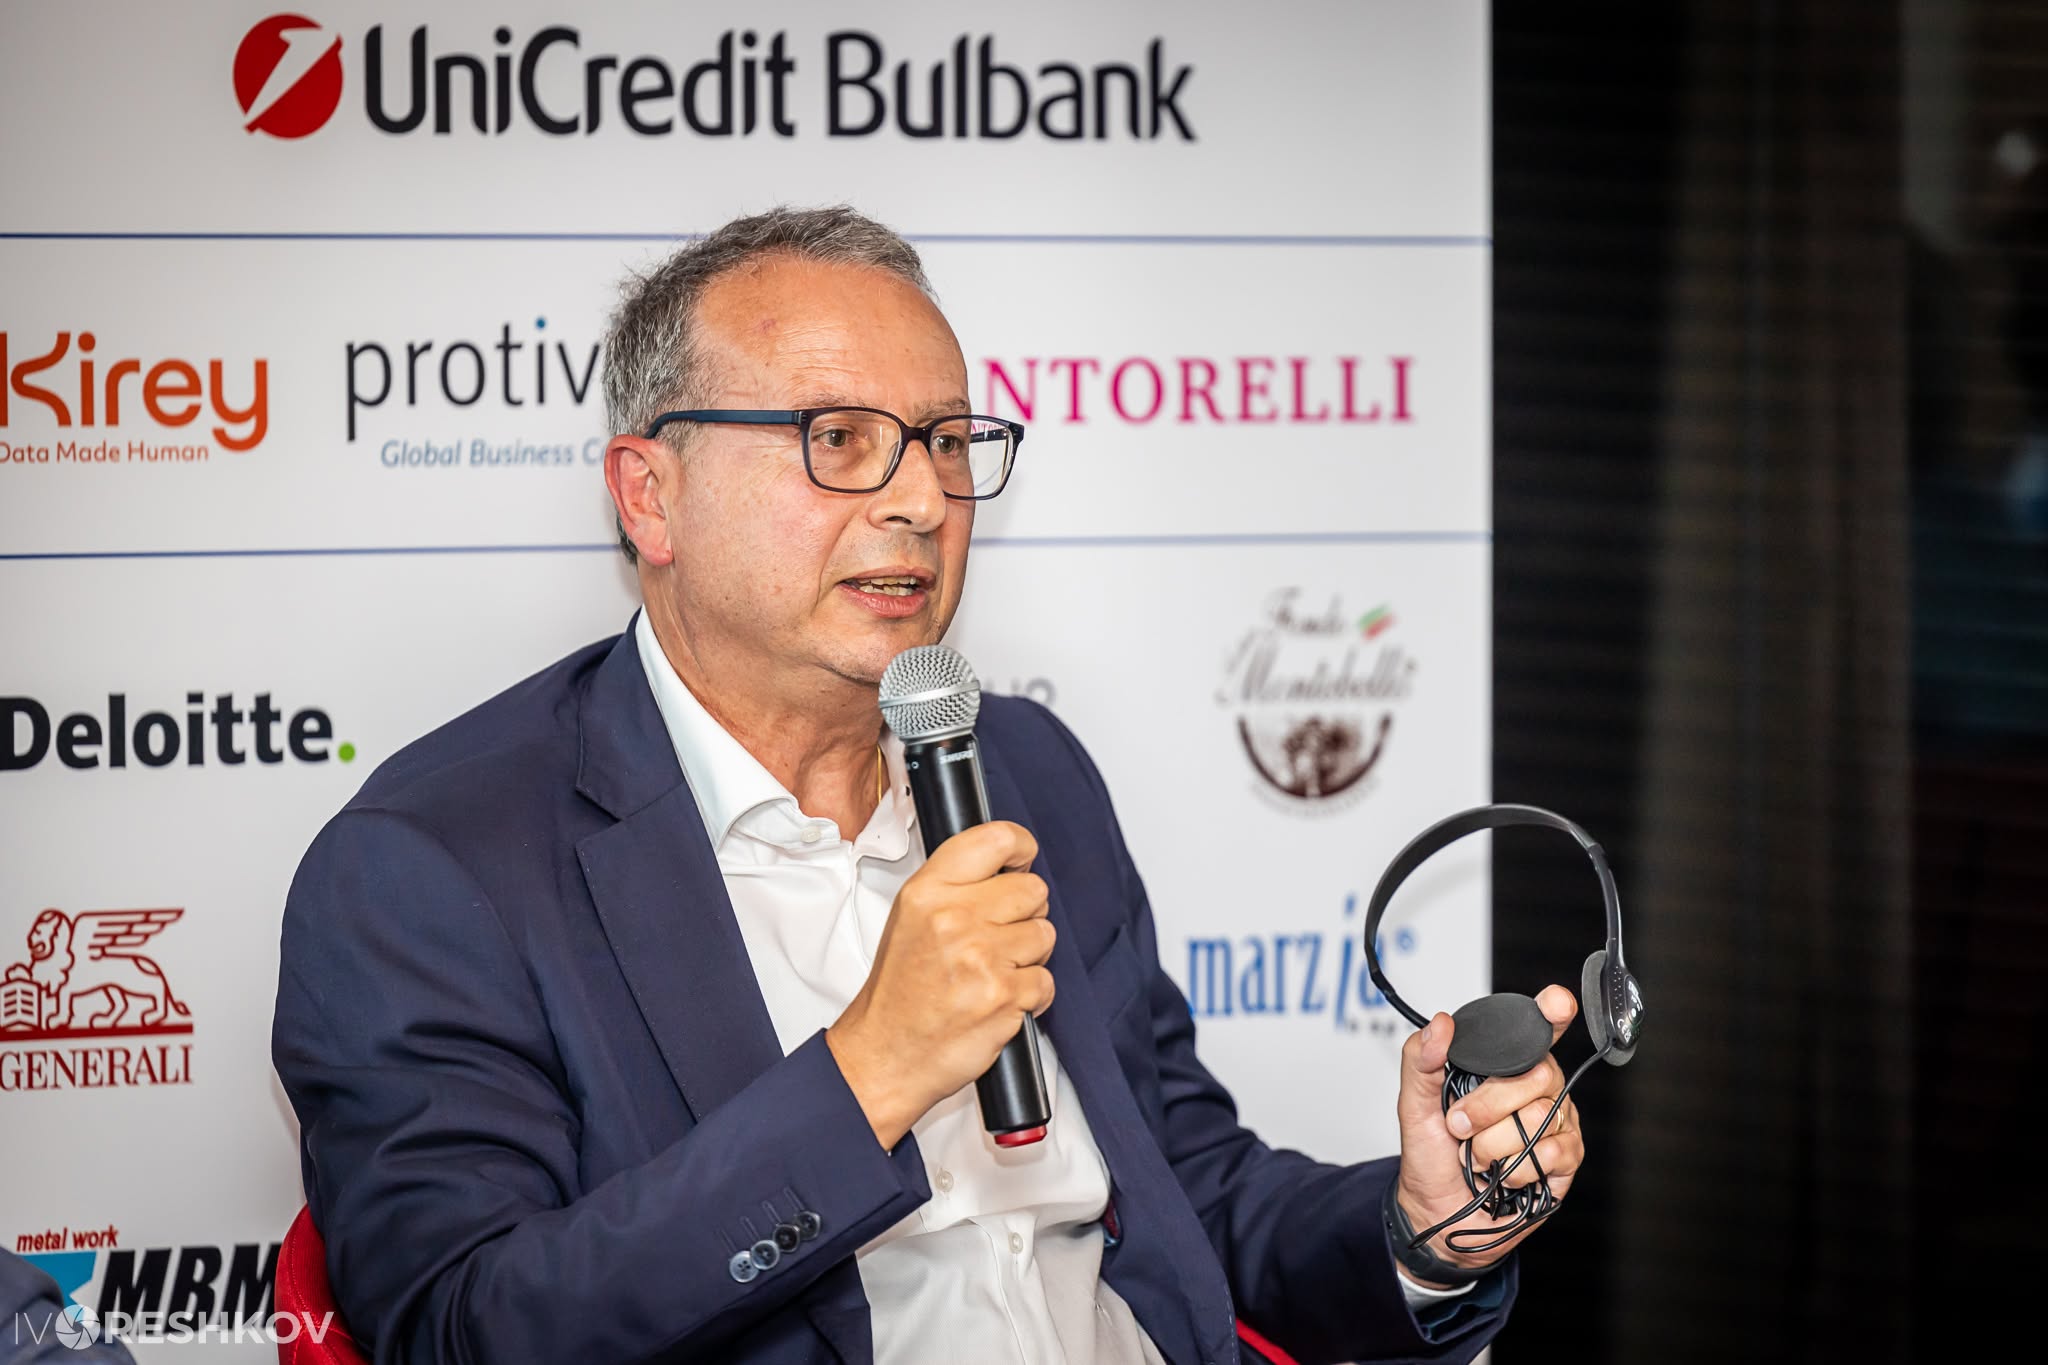
L'Head Cybersecurity di Kirey Group, Roberto Marzocca, ha approfondito il tema della resilienza operativa nell’era dei rischi legati all’Intelligenza Artificiale, evidenziando come la tecnologia da sola non sia più sufficiente senza una solida integrazione tra governance, automazione e processi operativi. È stato analizzato il ruolo della NIS2 nel contesto delle nuove minacce introdotte dall’AI e il valore delle best practice già applicate sul campo per rafforzare la sicurezza e la resilienza delle organizzazioni. Qui di seguito la presentazione: LINK.
L'Amministratore Delegato di Q-Aid Holding, Stefano Fantini, ha presentato i principi fondamentali della norma ISO/IEC 27001 come standard per la gestione della sicurezza delle informazioni, basato su un approccio risk-based e su un sistema strutturato di controlli e processi. È stato illustrato il percorso di certificazione e il suo ruolo nel migliorare fiducia e competitività delle organizzazioni, approfondendo inoltre il rapporto tra ISO/IEC 27001 e NIS2 e chiarendo che la certificazione non equivale automaticamente alla conformità normativa, ma ne costituisce un importante supporto. Qui di seguito la presentazione: LINK.
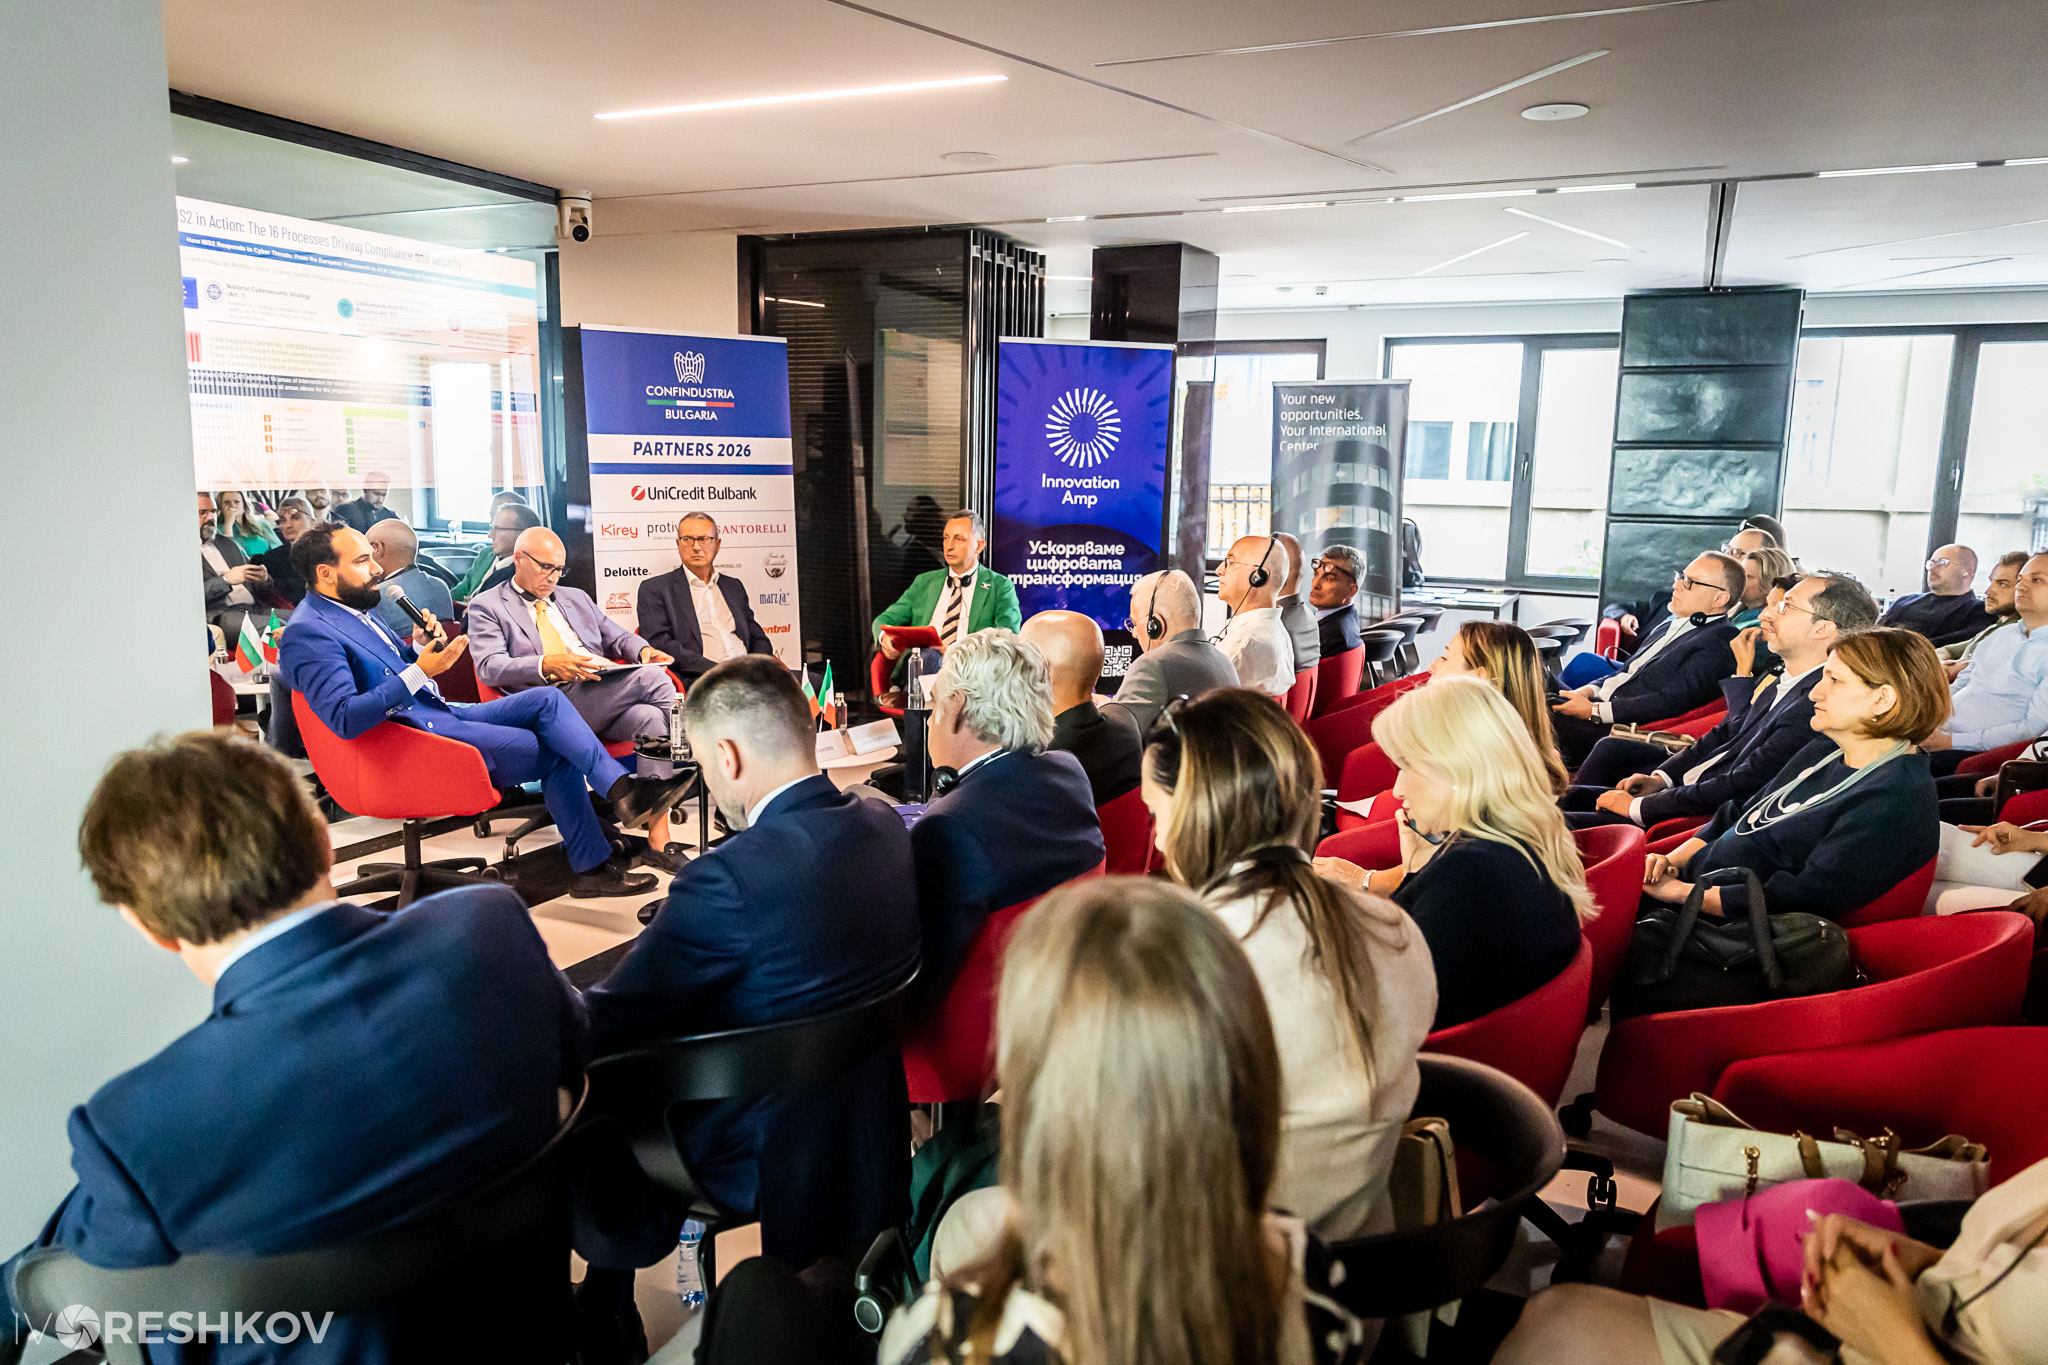
Confindustria Bulgaria desidera ringraziare tutti per la grande partecipazione e interesse per questo forum. Un ringraziamento speciale ai relatori e moderatori dell'evento, agli Official Sponsor e ai Core Sponsor che hanno supportato e impreziosito questa nostra iniziativa.
Il Forum "Building Digital Resilience" è il primo di una serie di attività, incontri e iniziative dell'Associazione nel campo della digitalizzazione e della cybersecurity e, per la sua natura di progetto ad ampio raggio, siamo aperti ad ogni idea, suggerimento o richiesta.
[gallery ids="149764,149765,149766"]
 it

